تمام نوشتههای برچسبخورده با "malvertising"
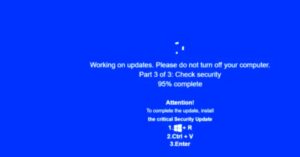
محققان امنیت سایبری توجه را به کمپین جدیدی جلب میکنند که از ترکیب طعمههای ClickFix و وبسایتهای جعلی بزرگسالان برای فریب کاربران جهت اجرای دستورات مخرب تحت پوشش آپدیت امنیتی "حیاتی" ویندوز استفاده میکند.
مایکروسافت موجی از حملات باجافزار Rhysida را در اوایل اکتبر با لغو بیش از ۲۰۰ گواهینامه که برای امضای نصبکنندههای مخرب Teams استفاده میشد، مختل کرده است.
محققان امنیت سایبری کمپینی از جرایم سایبری را کشف کردهاند که از ترفندهای تبلیغات مخرب برای هدایت قربانیان به سایتهای تقلبی استفاده میکند تا بدافزار سارق اطلاعات جدیدی به نام TamperedChef را تحویل دهد.

 64
محققان امنیت سایبری کمپین جدید تبلیغات مخربی را کشف کردهاند که برای آلوده کردن قربانیان با چارچوب بدافزار چندمرحلهای به نام PS1Bot طراحی شده است.
ترکیبی از روشهای انتشار، پیچیدگی روایت و تکنیکهای فرار، تاکتیک مهندسی اجتماعی معروف به ClickFix را قادر ساخت تا طی سال گذشته به این شکل رشد کند، بر اساس یافتههای جدید آزمایشگاههای Guardio.
مایکروسافت جزئیات کمپین تبلیغات مخرب گستردهای را فاش کرده که تخمین زده میشود بیش از یک میلیون دستگاه در سراسر جهان را تحت تأثیر قرار داده است که بخشی از حمله فرصتطلبانهای است که برای سرقت اطلاعات حساس طراحی شده است.
محققان امنیت سایبری کمپین تبلیغات مخربی را کشف کردهاند که تبلیغکنندگان مایکروسافت را با تبلیغات جعلی گوگل هدف قرار میدهد تا آنها را به صفحات فیشینگ هدایت کند که قادر به سرقت اطلاعات ورود آنها است.
محققان امنیت سایبری نسبت به کمپین جدید تبلیغات مخرب هشدار دادهاند که افراد و کسبوکارهای تبلیغکننده از طریق گوگل ادز را هدف قرار میدهد و سعی در فیشینگ اعتبارنامههای آنها از طریق تبلیغات جعلی در گوگل دارد.