


تمام نوشتههای برچسبخورده با "Oracle E-Business Suite"

 119
باند باجافزار Clop دادههای تقریباً ۳.۵ میلیون دانشجو، کارمند و تأمینکننده دانشگاه فینیکس (UoPX) را پس از نفوذ به شبکه دانشگاه در ماه اوت به سرقت برده است.
 117
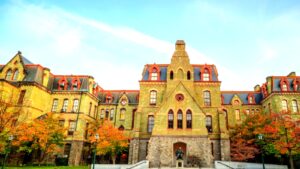
دانشگاه پنسیلوانیا (Penn) نقض امنیت دادههای جدیدی را تأیید کرده است پس از اینکه مهاجمان در ماه اوت اسناد حاوی اطلاعات شخصی را از سرورهای Oracle E-Business Suite آن سرقت کردند.
انوی ایر، شرکت هواپیمایی منطقهای متعلق به آمریکن ایرلاینز، تأیید کرد که دادهها از اپلیکیشن Oracle E-Business Suite آن به خطر افتاده است، پس از اینکه باند باجگیر Clop نام آمریکن ایرلاینز را در سایت نشت دادههای خود قرار داد.
اوراکل به صورت خاموش آسیبپذیری Oracle E-Business Suite (CVE-2025-61884) را که به طور فعال برای نفوذ به سرورها مورد سوءاستفاده قرار گرفته بود، برطرف کرده است. اثبات مفهوم این exploit توسط گروه باجگیر ShinyHunters به صورت عمومی منتشر شده بود.
دهها سازمان ممکن است در پی سوءاستفاده از آسیبپذیری امنیتی روز صفر در نرمافزار E-Business Suite (EBS) اوراکل از تاریخ ۹ آگوست ۲۰۲۵ تحت تأثیر قرار گرفته باشند، طبق گزارش جدید گروه اطلاعات تهدیدات گوگل و Mandiant که پنجشنبه منتشر شد.
باند باجافزار کلاپ از آسیبپذیری بحرانی روز صفر در Oracle E-Business Suite (EBS) برای حملات سرقت داده حداقل از اوایل اوت استفاده کرده است
دانشگاه هاروارد در حال بررسی نقض دادهها پس از اینکه گروه باجافزار Clop این دانشگاه را در سایت نشت دادههای خود فهرست کرد و اعلام کرد که این نقض احتمالی ناشی از آسیبپذیری روز صفر اخیراً افشا شده در سرورهای Oracle E-Business Suite است.
Oracle روز شنبه هشدار امنیتی صادر کرد که از آسیبپذیری امنیتی جدیدی در E-Business Suite خود خبر داد که میتواند دسترسی غیرمجاز به دادههای حساس را امکانپذیر کند. این آسیبپذیری با شناسه CVE-2025-61884 و امتیاز CVSS برابر 7.5 نشاندهنده شدت بالای آن است و نسخههای 12.2.3 تا 12.2.14 را تحت تأثیر قرار میدهد.
CrowdStrike روز دوشنبه اعلام کرد که با اطمینان متوسط، سوءاستفاده از یک نقص امنیتی اخیراً افشا شده در Oracle E-Business Suite را به یک عامل تهدید که آن را Graceful Spider (معروف به Cl0p) ردیابی میکند، نسبت میدهد و اولین سوءاستفاده شناخته شده در 9 آگوست 2025 رخ داده است.
اوراکل کمپین اخاذی جاری که توسط باند باجافزار Clop ادعا شده را به آسیبپذیریهای E-Business Suite (EBS) که در جولای ۲۰۲۵ وصله شدند، مرتبط دانسته است.





