



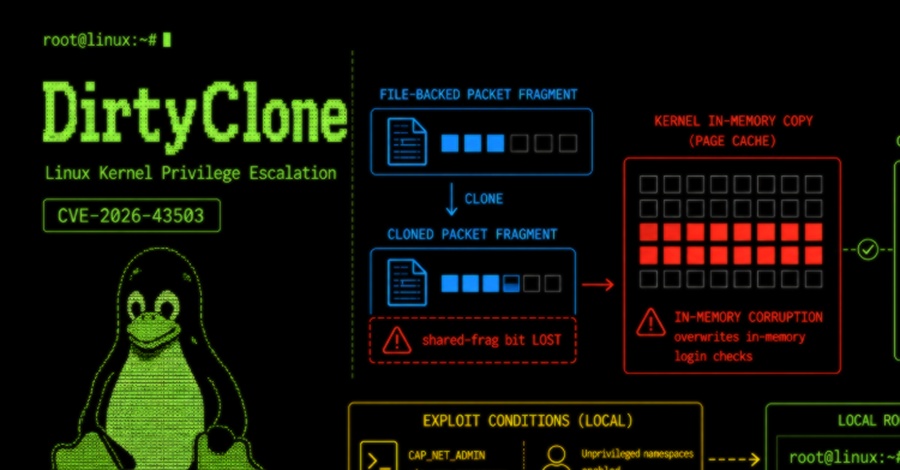
سیستمهای در معرض خطر شامل سرورهای چندمستأجره (multi-tenant)، محیطهای CI، میزبانهای کانتینر و خوشههای Kubernetes هستند که در آنها کاربران غیرمجاز میتوانند فضاهای نام (namespaces) ایجاد کنند. بهرهبرداری نیازمند قابلیت CAP_NET_ADMIN است که در توزیعهای Debian و Fedora بهصورت پیشفرض از طریق فضاهای نام کاربری غیرمجاز قابل دسترس است؛ اما Ubuntu 24.04 و نسخههای بعدی از طریق AppArmor این مسیر را مسدود میکنند. به کاربران توصیه میشود فوریترین اقدام، بهروزرسانی هسته سیستمعامل باشد. در صورت عدم امکان بهروزرسانی، محدودسازی فضاهای نام کاربری غیرمجاز یا غیرفعالسازی ماژولهای esp4، esp6 و rxrpc بهعنوان راهکارهای موقت پیشنهاد میشود.
کلمات کلیدی : آسیبپذیری DirtyClone, CVE-2026-43503, افزایش سطح دسترسی لینوکس, بهرهبرداری هسته لینوکس, امنیت Kubernetes و کانتینر, وصله امنیتی هسته لینوکس

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.