



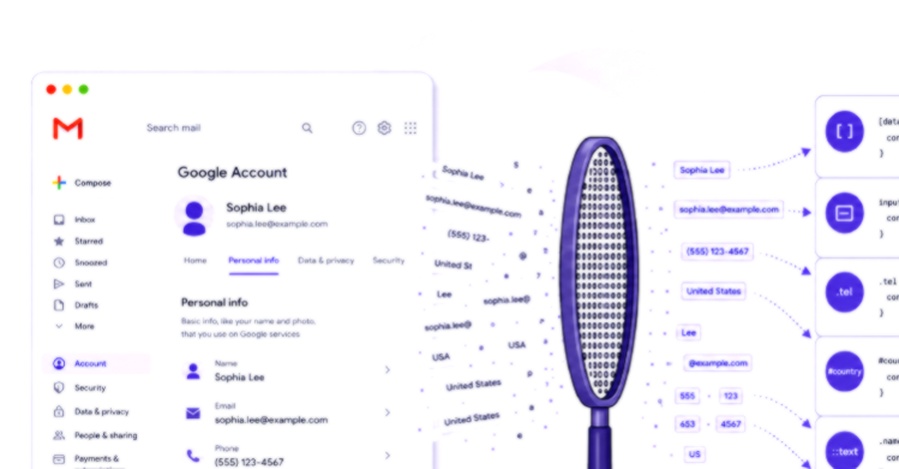
محققان امنیتی یک آسیبپذیری جدی در مرورگر Opera GX کشف کردند که به یک وبسایت مخرب اجازه میداد بدون هیچگونه تأیید یا کلیکی از سوی کاربر، یک افزونه مرورگر (browser add-on) را بهصورت خاموش نصب کرده و اطلاعات حساس را از صفحات بازدیدشده استخراج کند. محققان در یک آزمایش عملی (proof of concept) موفق شدند تنها با یک بازدید از صفحه، آدرس کامل Gmail یک کاربر وارد شده را بازسازی کنند. این حمله از قابلیت «GX Mods» سوءاستفاده میکرد که بهطور خودکار و بدون درخواست تأیید نصب میشود؛ سپس با استفاده از تزریق CSS جهانی (universal CSS injection) و تکنیک نشت بینسایتی (XS-Leak) و از طریق حدود ۱۵۰ هزار قانون CSS، دادهها را کاراکتر به کاراکتر استخراج میکرد. اپرا این آسیبپذیری را در نسخه ۱۳۰.۰.۵۸۴۷.۸۹ وصله کرده و اعلام نموده هیچ شواهدی از بهرهبرداری واقعی از این نقص یافت نشده است.
تیم باگبانتی (bug bounty) اپرا این آسیبپذیری را با بالاترین سطح شدت (P1) ارزیابی و جایزه ۵ هزار دلاری برای آن پرداخت کرد، هرچند در ابتدا تحلیلگران پلتفرم Bugcrowd آن را در سطح متوسط P3 رتبهبندی کرده بودند. محققان برای اثبات جدیت موضوع، آدرس Gmail خود تحلیلگر را در حین بررسی بازسازی و در گزارش درج کردند. شایان ذکر است که رفتار نصب خودکار مادها (mods) پیش از این نیز در سال ۲۰۲۳ توسط محقق «Renwa» شناسایی و گزارش شده بود، اما اپرا تنها حمله خاص آن زمان را وصله کرد و مکانیزم بنیادین نصب خودکار را دستنخورده باقی گذاشت که زمینهساز این آسیبپذیری جدید شد.
کلمات کلیدی : آسیبپذیری Opera GX, نصب خودکار افزونه مرورگر, تزریق CSS جهانی, حمله XS-Leak, GX Mods امنیت, وصله امنیتی اپرا

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.