



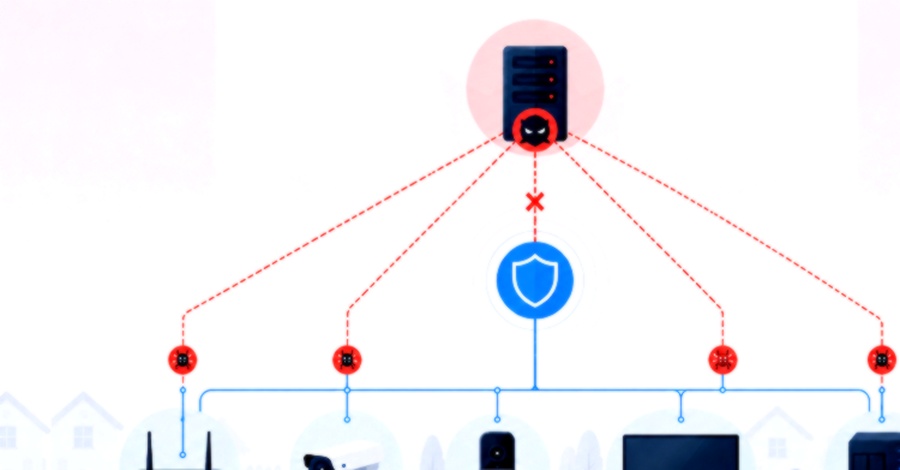
این عملیات از نظر فنی مشابه اقدامات FBI در اواخر ۲۰۲۳ و اوایل ۲۰۲۴ بود که در آنها باتنتهای مرتبط با گروه چینی Volt Typhoon و واحد روسی APT28 از روترهای آسیبپذیر پاکسازی شدند؛ با این تفاوت که عملیات آمریکایی توسط نهادهای اجرای قانون انجام شد، در حالی که کانادا از ظرفیت اطلاعاتی CSIS بهره برد. کارشناسان تأکید میکنند که پاکسازی دولتی راهحل کاملی نیست؛ آسیبپذیریهای بنیادین در روترهای فرسوده و دستگاههای IoT بدون بهروزرسانی باقی میمانند و مسئولیت ایمنسازی آنها بر عهده کاربران است. همچنین یک ابهام حقوقی مهم باقی مانده: درخواست مجوز بر پایه آدرسهای IP جمعآوریشده بدون حکم قضایی بوده، در حالی که دیوان عالی کانادا در پرونده R. v. Bykovets حریم خصوصی آدرس IP را به رسمیت شناخته است.
کلمات کلیدی : CSIS باتنت, کاهش تهدید سایبری, امنیت سایبری کانادا, Volt Typhoon APT28, پاکسازی روتر IoT, زیرساخت انرژی کانادا

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.