



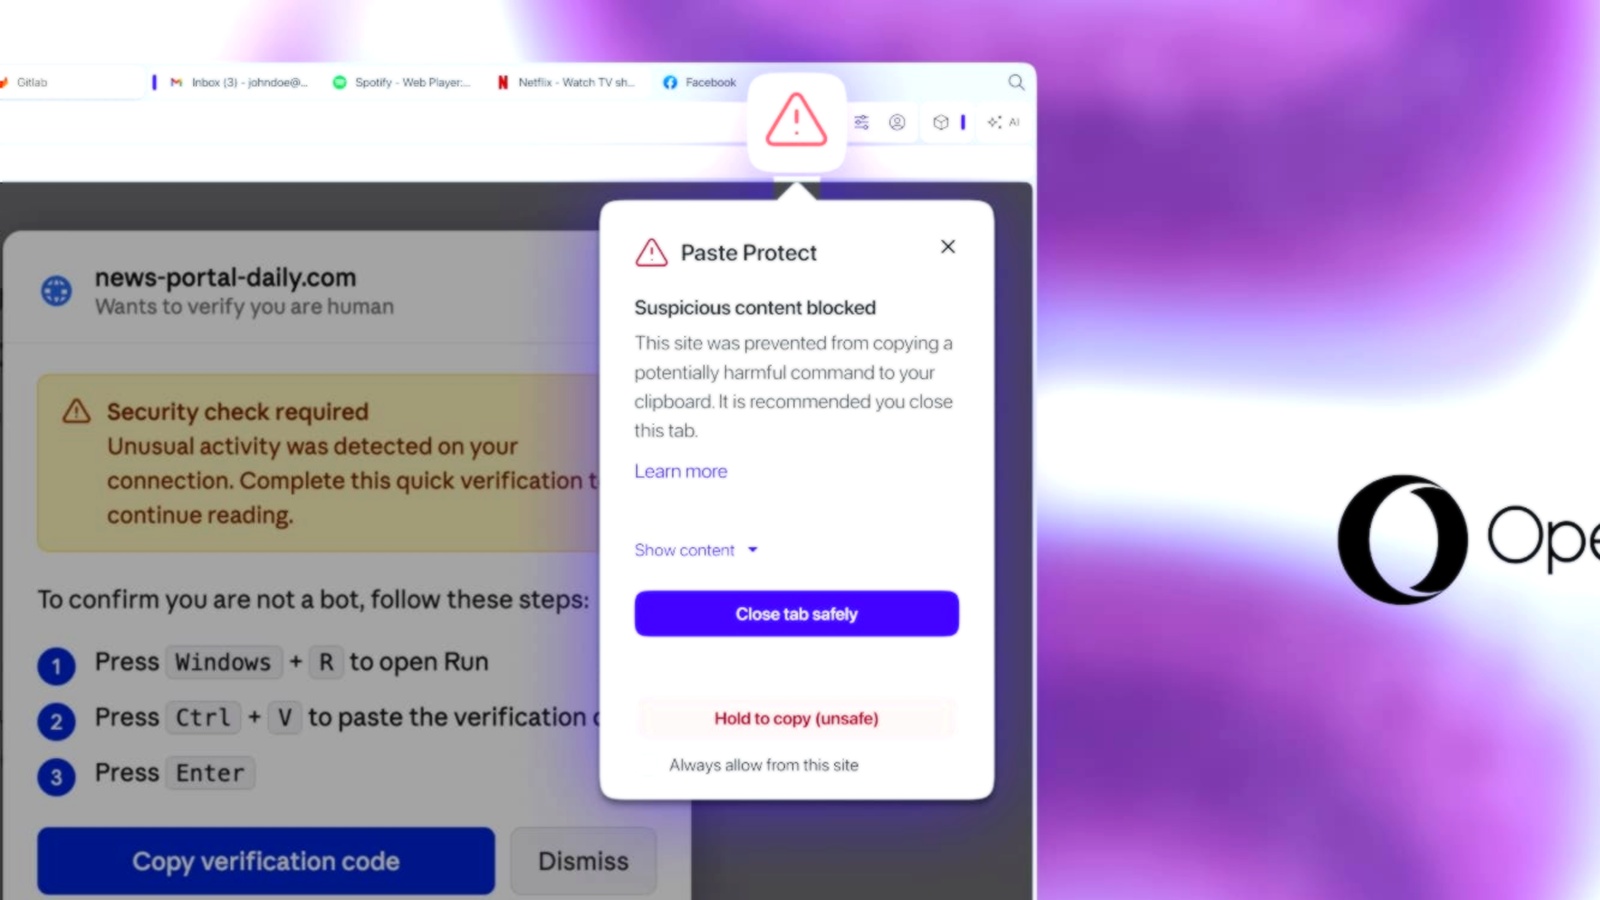
مرورگر اپرا (Opera) ویژگی امنیتی جدیدی به نام «Paste Protect» معرفی کرده است که برای مقابله با حملات سبک ClickFix طراحی شده است. این نوع حملات از مهندسی اجتماعی (social engineering) برای فریب کاربران به منظور کپی و اجرای دستورات مخرب در محیط خط فرمان (command-line interface) استفاده میکنند و اغلب به نصب بدافزارهای سرقت اطلاعات (information-stealer malware) منجر میشوند. این قابلیت جدید با بهرهگیری از دو مکانیزم «Hijack protection» (معرفیشده در ۲۰۲۱) و «Injection protection» (مؤلفه جدید)، محتوای مخرب را پیش از رسیدن به کلیپبورد مرورگر شناسایی و مسدود میکند و از قوانین تشخیص مبتنی بر پلتفرم برای سیستمعاملهای ویندوز، مکاواس و لینوکس پشتیبانی مینماید.
هنگامی که Paste Protect محتوای مشکوکی را شناسایی کند، عملیات کپی را مسدود کرده، یک هشدار نمایش میدهد و یک نشانگر امنیتی قرمز در نوار آدرس مرورگر ظاهر میشود. کاربران میتوانند ۱۲۰ کاراکتر اول اسکریپت مسدودشده را مشاهده کنند و پس از یک تأخیر پنجثانیهای، در صورت تمایل اجازه کپی آن را صادر نمایند. همچنین امکان تعریف فهرست سفید (allow-list) برای وبسایتهای مورد اعتماد، مانند GitHub، وجود دارد. این قابلیت بهصورت پیشفرض در آخرین نسخه اپرا فعال است و از طریق مسیر Settings → Privacy & Security → Paste Protect قابل مدیریت میباشد.
کلمات کلیدی : مرورگر اپرا, Paste Protect, حملات ClickFix, بدافزار سرقت اطلاعات, امنیت کلیپبورد, مهندسی اجتماعی

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.