



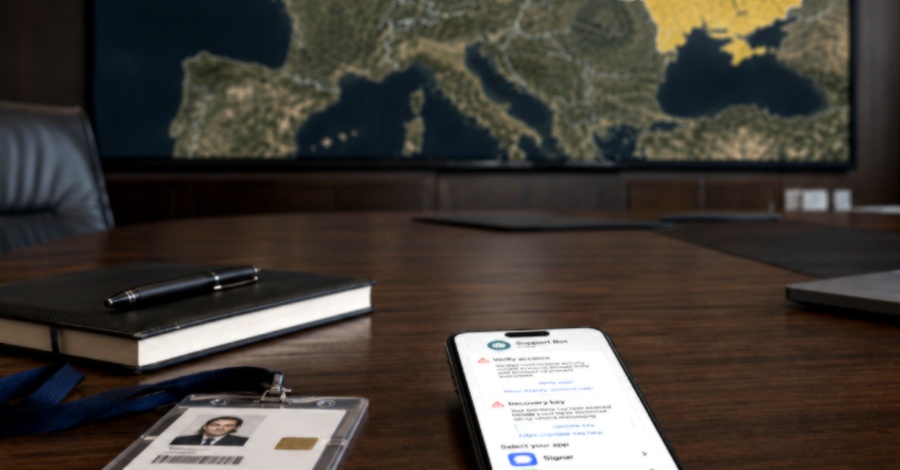
همزمان، FBI نیز سرویسهای اطلاعاتی روسیه را مسئول یک کمپین فیشینگ (phishing) در برنامههای پیامرسان تجاری دانست که اهداف ارزشمند را برای تحویل کلیدهای بازیابی پشتیبان فریب میدهد. علاوه بر این، تیم واکنش اضطراری رایانهای اوکراین (CERT-UA) یک کمپین فیشینگ هدفمند (spear-phishing) را به گروه وابسته به بلاروس با نام UNC1151 (معروف به Ghostwriter) نسبت داد که سازمانهای دولتی را با هدف توزیع بدافزار سرقت اطلاعات OYSTERBLUES مورد حمله قرار داده است. کارشناسان توصیه میکنند کاربران با فعالسازی احراز هویت دو مرحلهای (two-factor authentication)، بررسی دورهای نشستهای فعال و پرهیز از اسکن کدهای QR ناشناس، امنیت حسابهای خود را تقویت کنند.
کلمات کلیدی : حملات سایبری روسیه, فیشینگ پیامرسان, سرویس امنیتی اوکراین, Star Blizzard, احراز هویت دو مرحلهای, بدافزار سرقت اطلاعات

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.