






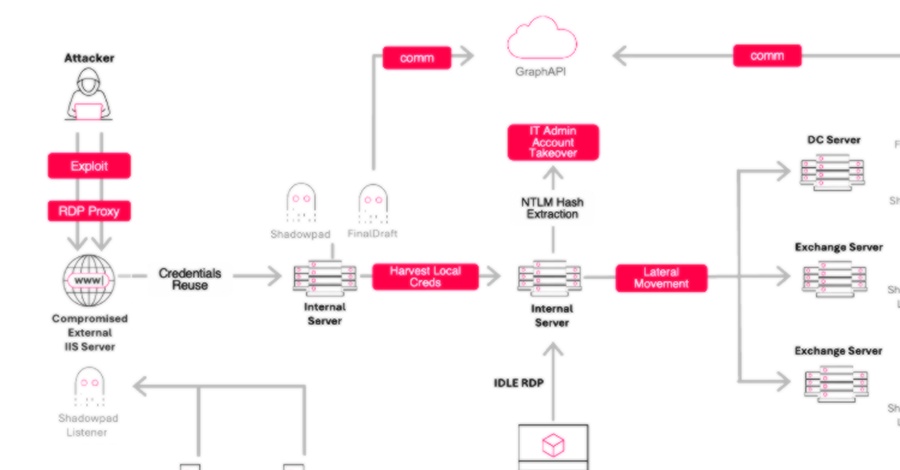
گروه هکری Jewelbug (معروف به Ink Dragon) که به چین وابسته است، از ژوئیه ۲۰۲۵ بهطور فزایندهای اهداف دولتی در اروپا را هدف قرار داده و همچنان به حملات خود در جنوب شرقی آسیا و آمریکای جنوبی ادامه میدهد. شرکت Check Point اعلام کرد این کمپین که از مارس ۲۰۲۳ فعال بوده، دهها قربانی شامل نهادهای دولتی و سازمانهای مخابراتی در اروپا، آسیا و آفریقا را تحت تأثیر قرار داده است. این گروه با ترکیب مهندسی نرمافزار پیشرفته، استفاده از ابزارهای بومی سیستمها و تکنیکهای پیچیده، نفوذهای مؤثر و مخفیانهای را اجرا میکند.
مهاجمان از آسیبپذیریهای برنامههای تحت وب برای نصب وب شلها و سپس استقرار بدافزارهایی مانند FINALDRAFT، ShadowPad و Cobalt Strike استفاده میکنند. آنها با سوءاستفاده از کلیدهای ASP.NET و آسیبپذیریهای SharePoint، سرورهای آلوده را به بخشی از زیرساخت فرمان و کنترل (C2) خود تبدیل کرده و یک شبکه رلهای چندلایه ایجاد میکنند که در آن هر سیستم نفوذشده به گرهای در شبکه گستردهتر مهاجمان تبدیل میشود. Check Point هشدار داد که این معماری رلهمحور، یکی از پیشرفتهترین کاربردهای ShadowPad است و مدافعان باید هر نفوذ را نه تنها بهعنوان یک نقض محلی، بلکه بهعنوان حلقهای در اکوسیستم خارجی مدیریتشده توسط مهاجمان در نظر بگیرند.
کلمات کلیدی : Jewelbug, هکری چین, آسیبپذیری SharePoint, بدافزار ShadowPad, حملات سایبری دولتی, وب شل

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.