



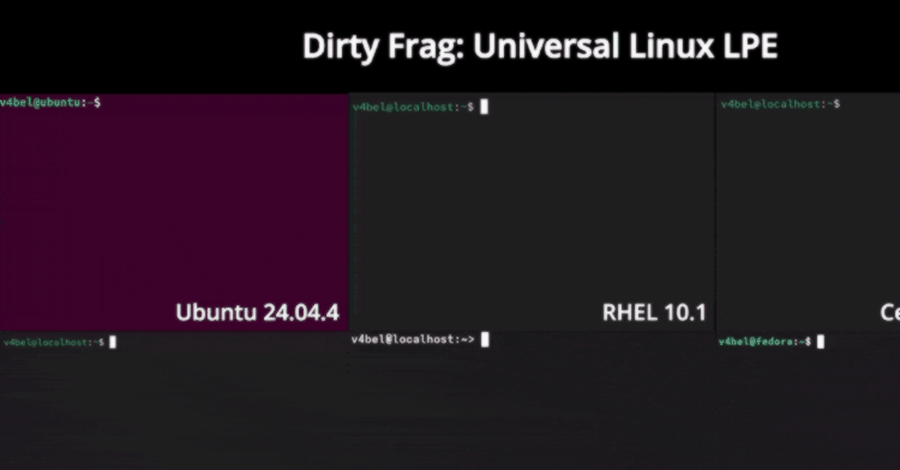
فوریت این تهدید با انتشار عمومی یک اثبات مفهوم (proof-of-concept) کارآمد که امکان دستیابی به دسترسی root را با یک دستور واحد فراهم میکند، دوچندان شده است. شرکت Wiz متعلق به گوگل هشدار داده که در محیطهای ابری و کانتینری، این آسیبپذیری علاوه بر ارتقای سطح دسترسی، میتواند منجر به فرار از کانتینر (container escape) نیز شود. تا پیش از انتشار وصلههای رسمی، به مدیران سیستم توصیه میشود ماژولهای esp4، esp6 و rxrpc را در لیست سیاه (blocklist) قرار دهند. نکته مهم اینکه Dirty Frag حتی بر سیستمهایی که راهکار کاهش خطر Copy Fail (مسدودسازی ماژول algif_aead) روی آنها اعمال شده نیز تأثیرگذار است.
کلمات کلیدی : آسیبپذیری Dirty Frag, ارتقای سطح دسترسی لینوکس, هسته لینوکس CVE-2026-43284, فرار از کانتینر در محیط ابری, اثبات مفهوم privilege escalation, وصله امنیتی لینوکس Ubuntu RHEL

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.