






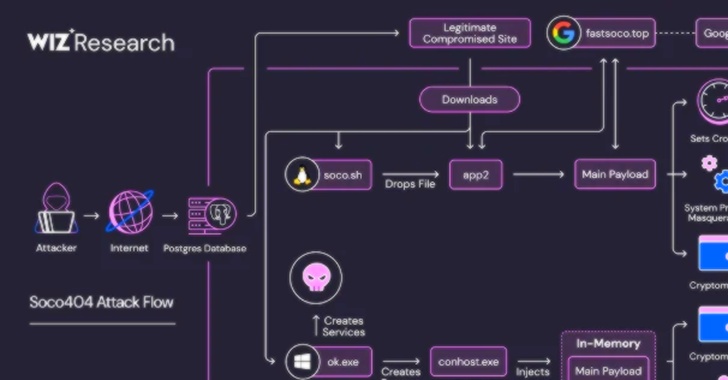
محققان امنیت سایبری دو کمپین بدافزاری جداگانه را شناسایی کردهاند که از آسیبپذیریها و پیکربندیهای نادرست محیطهای ابری برای نصب استخراجکنندههای رمزارز سوءاستفاده میکنند. این کمپینها توسط شرکتهای امنیت ابری Wiz و Aqua به ترتیب با نامهای رمزی Soco404 و Koske شناخته شدهاند. کمپین Soco404 هم سیستمهای لینوکس و هم ویندوز را هدف قرار میدهد و از تکنیکهای مختلفی از جمله جاسازی بارهای مخرب در صفحات HTML جعلی 404 که روی وبسایتهای ساخته شده با Google Sites میزبانی میشوند، استفاده میکند. مهاجمان همچنین از سرورهای PostgreSQL در دسترس عموم و سرورهای Apache Tomcat آسیبپذیر برای اجرای دستورات دلخواه و دستیابی به اجرای کد از راه دور سوءاستفاده میکنند.
در همین حال، تهدید جدید لینوکسی به نام Koske که احتمالاً با کمک مدلهای زبانی بزرگ (LLM) توسعه یافته، از تصاویر به ظاهر بیضرر پاندا برای انتشار بدافزار استفاده میکند. این بدافزار از تکنیک فایلهای چندگانه (polyglot files) استفاده میکند که در آن بارهای مخرب به انتهای تصاویر JPEG اضافه شده و مستقیماً در حافظه اجرا میشوند تا از ابزارهای آنتیویروس فرار کنند. هر دو کمپین با هدف نهایی استخراج رمزارزهای مختلف از جمله مونرو، Ravencoin و Zano از منابع محاسباتی سیستمهای آلوده عمل میکنند.
کلمات کلیدی : امنیت سایبری, بدافزار, استخراج رمزارز, آسیبپذیری, محیط ابری, cryptojacking

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.