



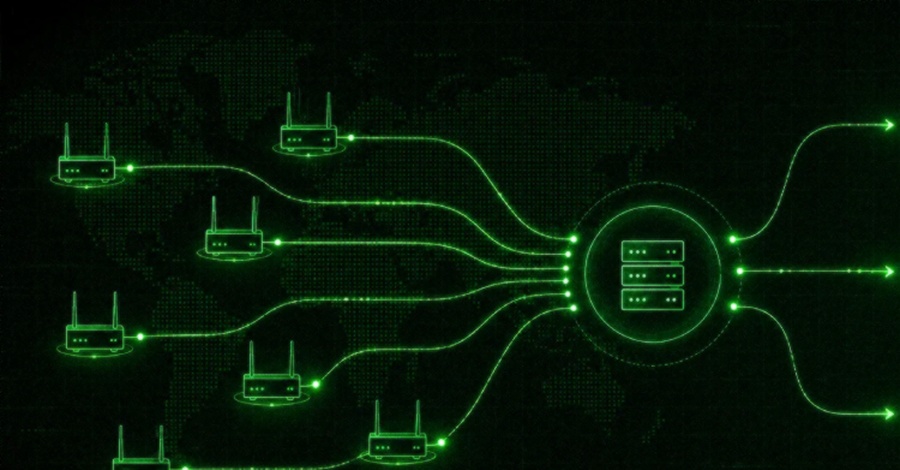
دستگاههای آلوده به عنوان گرههای اجرایی (Executor) عمل میکنند؛ اینترنت را اسکن میکنند، سرویسها را شناسایی میکنند، زیردامنهها را فهرست میکنند و ترافیک را تونل میزنند تا هویت مهاجم واقعی پنهان بماند. نسخه مربوط به روترها به زبان C نوشته شده و سبک است، در حالی که نسخه NAS با زبان Go توسعه یافته و قابلیتهای پیشرفتهتری از جمله اجرای کدهای Go، Java یا Python ارائهشده توسط مهاجم را دارد. XLab هنوز هویت عاملان پشت این بدافزار را تأیید نکرده، اما الگوی کلی با شبکههای رله عملیاتی (ORB) که گروههای دولتی برای پنهانسازی ردپای خود استفاده میکنند مطابقت دارد. توصیه اصلی کارشناسان، بازنشسته کردن روترهای فاقد پشتیبانی نرمافزاری و غیرفعال کردن مدیریت از راه دور (remote administration) است.
کلمات کلیدی : بدافزار AryStinger, آسیبپذیری روتر, روترهای آلوده D-Link, امنیت شبکه خانگی, بدافزار NAS QNAP, شبکه پروکسی مخرب

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.