



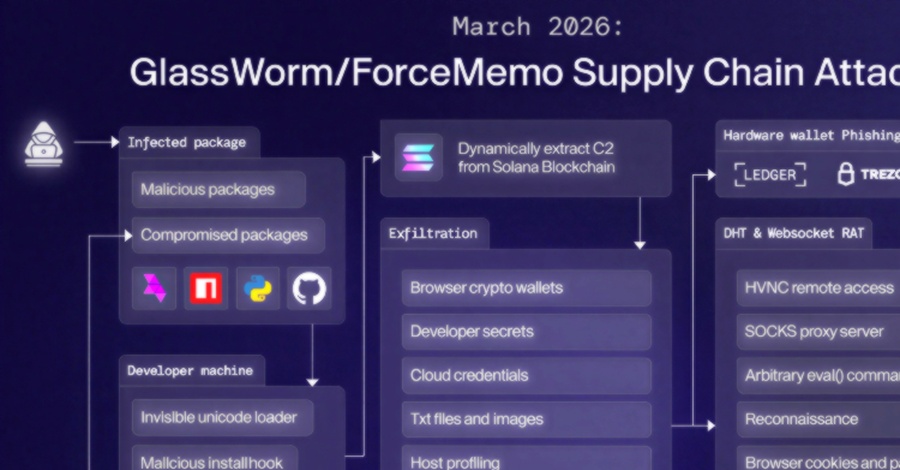
بخش خطرناک این حمله شامل یک باینری داتنت (.NET) است که با استفاده از زیرساخت WMI، اتصال کیفپولهای سختافزاری لجر (Ledger) و ترزور (Trezor) را شناسایی کرده و پنجرههای فیشینگ جعلی برای سرقت عبارت بازیابی ۲۴ کلمهای نمایش میدهد. همچنین RAT مبتنی بر وبسوکت قادر است دادههای مرورگرهای مختلف از جمله کروم، فایرفاکس و اج را سرقت کند و حفاظت رمزنگاری مرتبط با برنامه (ABE) کروم را دور بزند. شرکت لهستانی AFINE ابزار متنباز «glassworm-hunter» را برای اسکن سیستمهای توسعهدهندگان منتشر کرده است. محققان به توسعهدهندگان توصیه میکنند در نصب افزونههای Open VSX، بستههای npm و سرورهای MCP احتیاط کنند.
کلمات کلیدی : بدافزار گلسورم, سرقت کیف پول ارز دیجیتال, تروجان دسترسی از راه دور, بستههای مخرب npm و PyPI, افزونه مخرب مرورگر کروم, فیشینگ کیف پول لجر و ترزور

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.