



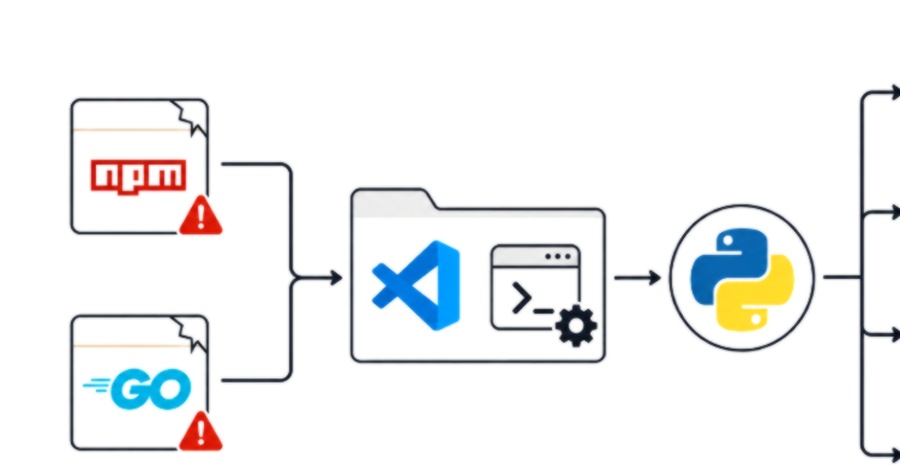
بدافزار پایتون مستقرشده قادر است اطلاعات گستردهای از جمله اعتبارنامههای مرورگرهای مبتنی بر Chromium و Firefox، کیف پولهای ارز دیجیتال (cryptocurrency wallets)، مدیران رمز عبور، توکنهای احراز هویت، اطلاعات Git، GitHub Desktop، VS Code و همچنین دادههای ذخیرهشده در Windows Credential Manager، macOS Keychain و فضای ابری سرویسهایی مانند Dropbox، Google Drive و iCloud را سرقت کند. دادههای جمعآوریشده در قالب فایلهای فشرده ZIP به سرور فرمانودهی (C2) و در صورت وجود توکن، به یک ربات تلگرام ارسال میشوند. به کاربرانی که این بستهها را نصب کردهاند توصیه شده فوراً آنها را حذف کرده و تمامی اعتبارنامهها، کلیدهای API و توکنهای دسترسی خود را تغییر دهند.
کلمات کلیدی : بدافزار سرقت اطلاعات, بستههای آلوده npm, کمپین Contagious Interview, هکرهای کره شمالی, امنیت سایبری پایتون, سرقت کیف پول ارز دیجیتال

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.