



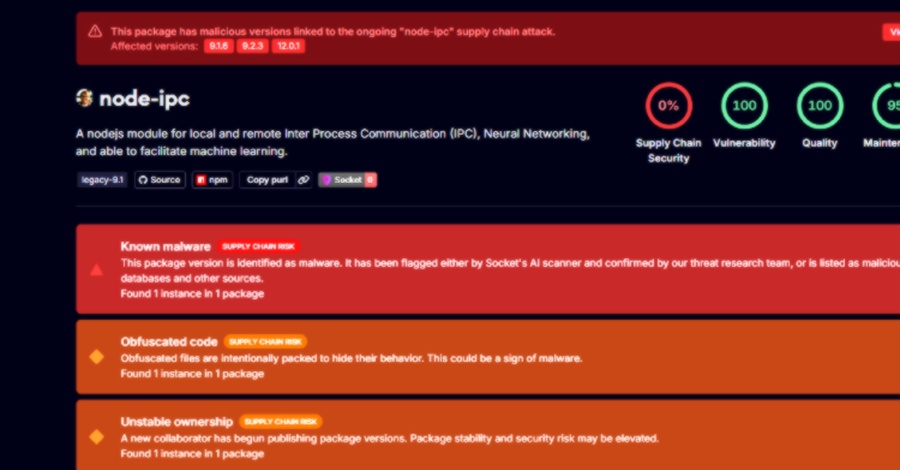
این حمله از تکنیکهای پیشرفتهای برای فرار از شناسایی بهره میبرد؛ از جمله استفاده از کانال DNS بهعنوان مسیر دوم برای استخراج داده، دور زدن تنظیمات DNS محلی با استفاده از سرورهای عمومی گوگل، و ادامهی اجرا در پسزمینه پس از خاتمهی فرآیند اصلی. نسخهی 12.0.1 همچنین دارای یک بررسی اثرانگشت SHA-256 است که نشان میدهد مهاجم هدف مشخصی را نشانه گرفته است. این اولین بار نیست که node-ipc درگیر رفتار مخرب میشود؛ در مارس ۲۰۲۲ نیز نگهدارندهی اصلی بسته، کدی مخرب را بهعنوان اعتراض به تهاجم نظامی روسیه به اوکراین در آن گنجانده بود. به کاربران توصیه میشود نسخههای آلوده را حذف و به نسخههای پاک (9.2.1 یا 12.0.0) بازگردند، اعتبارنامههای خود را تغییر دهند و ترافیک خروجی به دامنهی مذکور را مسدود کنند.
کلمات کلیدی : آلودگی بسته npm, بدافزار node-ipc, سرقت اطلاعات سایبری, امنیت زنجیره تامین نرمافزار, استخراج داده از طریق DNS, اعتبارنامههای ابری AWS و Azure

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.