



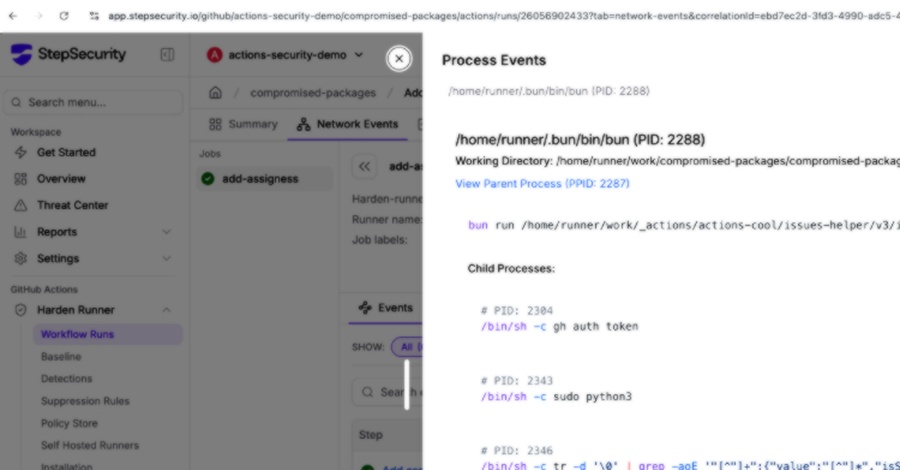
دو ابزار محبوب گردشکار گیتهاب (GitHub Actions) با نامهای «actions-cool/issues-helper» و «actions-cool/maintain-one-comment» در یک حمله زنجیره تأمین نرمافزار (software supply chain attack) به خطر افتادهاند. بر اساس گزارش محققان شرکت StepSecurity، مهاجمان تمامی برچسبهای (tags) موجود در این مخازن را به یک «کامیت جعلی» (imposter commit) هدایت کردهاند که حاوی کد مخرب است. این کد پس از اجرا، با دانلود محیط اجرایی Bun JavaScript، اطلاعات اعتباری (credentials) را از حافظه فرآیند Runner.Worker استخراج کرده و از طریق پروتکل HTTPS به دامنهای تحت کنترل مهاجمان («t.m-kosche[.]com») ارسال میکند. گیتهاب دسترسی به این مخازن را به دلیل «نقض شرایط خدمات» مسدود کرده است.
نکته قابل توجه آنکه دامنه استخراج داده «t.m-kosche[.]com» پیشتر در کمپین «Mini Shai-Hulud» که بستههای npm از اکوسیستم @antv را هدف قرار داده بود نیز مشاهده شده است. فیلیپ بورکهارت، مدیر اطلاعات تهدید در شرکت Socket، در گفتگو با The Hacker News اعلام کرد که این دو رویداد احتمالاً به یکدیگر مرتبط هستند و به یک خوشه فعالیت مشترک تعلق دارند. StepSecurity هشدار داده که تنها گردشکارهایی که به یک هش کامل کامیت معتبر (full commit SHA) متصل شدهاند از این حمله در امان هستند.
کلمات کلیدی : حمله زنجیره تأمین نرمافزار, گیتهاب اکشنز, کد مخرب GitHub Actions, استخراج اطلاعات اعتباری, actions-cool issues-helper, امنیت گردشکار گیتهاب

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.