






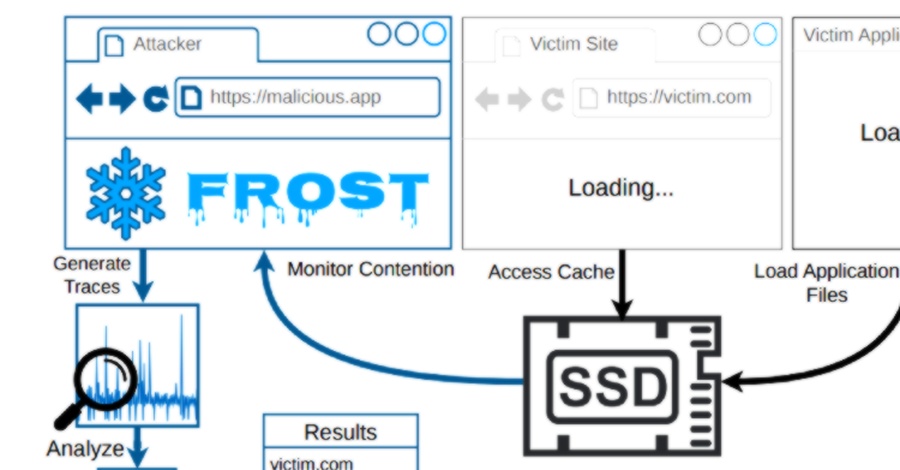
محققان دانشگاه فناوری گراتس (Graz University of Technology) یک حمله جدید مبتنی بر مرورگر با نام «FROST» کشف کردهاند که میتواند بدون نیاز به کد بومی، افزونه یا درخواست مجوز، تنها با استفاده از جاوااسکریپت (JavaScript) و زمانبندی عملکرد حافظه SSD، تشخیص دهد کاربر در حال بازدید از کدام وبسایتها یا استفاده از کدام برنامههاست. این حمله که قرار است در کنفرانس DIMVA 2026 ارائه شود، از قابلیت «سیستم فایل خصوصی مبدأ» (Origin Private File System یا OPFS) سوءاستفاده میکند؛ ویژگیای که در سال ۲۰۲۳ به مرورگرهای اصلی افزوده شد. مهاجم با ایجاد یک فایل بزرگتر از حافظه RAM دستگاه، حافظه نهان (page cache) سیستمعامل را دور میزند و با اندازهگیری تأخیر در خواندن دادهها، فعالیت سایر برنامهها را شناسایی میکند. دقت این حمله نگرانکننده است؛ در آزمایش روی ۵۰ وبسایت برتر در macOS، نرخ موفقیت به ۸۸.۹۵ درصد و برای ۱۰ برنامه بومی macOS به ۹۵.۸۳ درصد رسید.
گوگل، موزیلا و اپل پیش از انتشار این تحقیق مطلع شدهاند، اما تاکنون هیچکدام وصله امنیتی ارائه ندادهاند؛ گوگل اثرانگشتگذاری (fingerprinting) را آسیبپذیری امنیتی تلقی نمیکند، اپل آن را خارج از حوزه مسئولیت خود دانسته و موزیلا نیز اقدامی انجام نداده است. در حال حاضر هیچ شناسه CVE و شواهدی از بهرهبرداری واقعی از این روش وجود ندارد. محققان هشدار میدهند که مشکل اصلی ساختاری است: مرورگرها بهتدریج دسترسی نزدیک به سطح بومی (near-native access) به سختافزار را در اختیار برنامههای وب قرار میدهند و این دسترسی، نشت اطلاعات مشابهی را به همراه میآورد.
کلمات کلیدی : حمله FROST, آسیبپذیری مرورگر, حمله کانال جانبی SSD, Origin Private File System, ردیابی کاربر با جاوااسکریپت, اثرانگشتگذاری مرورگر

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.