






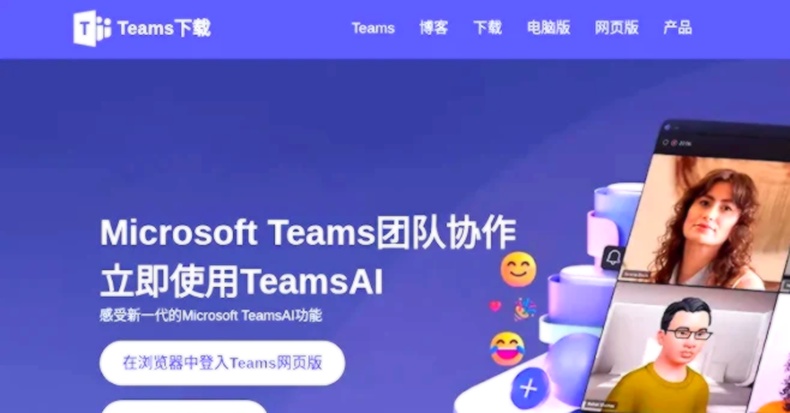
گروه تهدید سایبری سیلور فاکس (Silver Fox) در حال اجرای یک عملیات پرچم جعلی (false flag) برای تقلید از یک گروه تهدید روسی در حملات علیه سازمانهای چینی شناسایی شده است. این کمپین مسمومسازی بهینهسازی موتور جستجو (SEO poisoning) از طعمههای مایکروسافت تیمز استفاده میکند تا کاربران را فریب داده و آنها را به دانلود فایل نصب مخربی سوق دهد که منجر به استقرار بدافزار ValleyRAT (Winos 4.0) میشود. این فعالیت از نوامبر ۲۰۲۵ آغاز شده و کاربران چینیزبان از جمله کارکنان سازمانهای غربی فعال در چین را هدف قرار میدهد. فایل مخرب با نام “MSTчamsSetup.zip” حاوی عناصر زبانی روسی است که عمداً برای گمراه کردن تلاشهای شناسایی منبع حمله طراحی شده است.
ValleyRAT که نوعی از بدافزار Gh0st RAT است، به مهاجمان امکان کنترل از راه دور سیستمهای آلوده، سرقت دادههای حساس و حفظ دسترسی بلندمدت را میدهد. بدافزار پس از نصب، فرآیندهای امنیتی را شناسایی کرده، استثناهای Microsoft Defender را پیکربندی میکند و از طریق یک فرآیند چندمرحلهای که شامل بارگذاری درایور آسیبپذیر با تکنیک BYOVD است، خود را در سیستم مستقر میسازد. شرکت ReliaQuest اعلام کرد که اهداف سیلور فاکس شامل سود مالی از طریق سرقت و کلاهبرداری و همچنین جمعآوری اطلاعات حساس برای مزیت ژئوپلیتیکی است، در حالی که این گروه با حفظ انکارپذیری معقول، بدون تأمین مالی مستقیم دولتی عمل میکند.
کلمات کلیدی : سیلور فاکس، SEO poisoning، ValleyRAT، بدافزار، حمله سایبری، Gh0st RAT

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.