






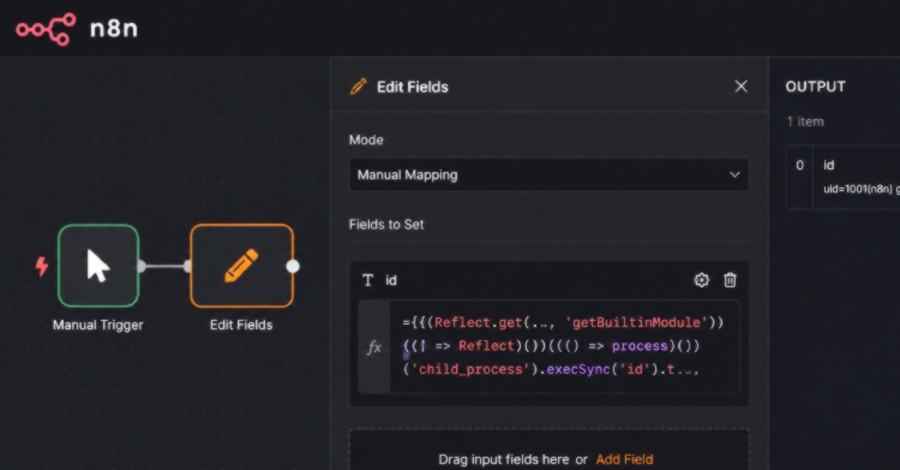
محققان Security Joes توضیح دادند که این نقص ناشی از دو ضعف در لایه بازنویسی درخت نحو انتزاعی (abstract syntax tree rewriter) است؛ نخست، عدم پوشش صحیح توابع پیکانی فشرده (arrow functions) که اجازه میداد شناسهی `process` به متغیر واقعی Node.js دسترسی پیدا کند، و دوم، قابلیت دور زدن بررسیهای ویژگی از طریق `Reflect.get()` برای بارگذاری ماژول `child_process` و اجرای دستور روی سیستم میزبان. بهرهبرداری موفق میتواند کلید رمزنگاری `N8N_ENCRYPTION_KEY` را افشا کرده و مسیر دسترسی به پایگاههای داده، سرویسهای داخلی و نقاط پایانی ابری (cloud endpoints) را باز کند. مدیران سیستم باید فوراً بهروزرسانی کنند و گردشکارهای اخیراً ایجاد یا ویرایششده را از نظر توابع پیکانی مشکوک یا کدهای جاوااسکریپت مبهمسازیشده بررسی نمایند.
کلمات کلیدی : آسیبپذیری n8n, اجرای دستور از راه دور, اتوماسیون گردشکار, CVSS امنیت سایبری, Security Joes, آسیبپذیری Node.js

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.