



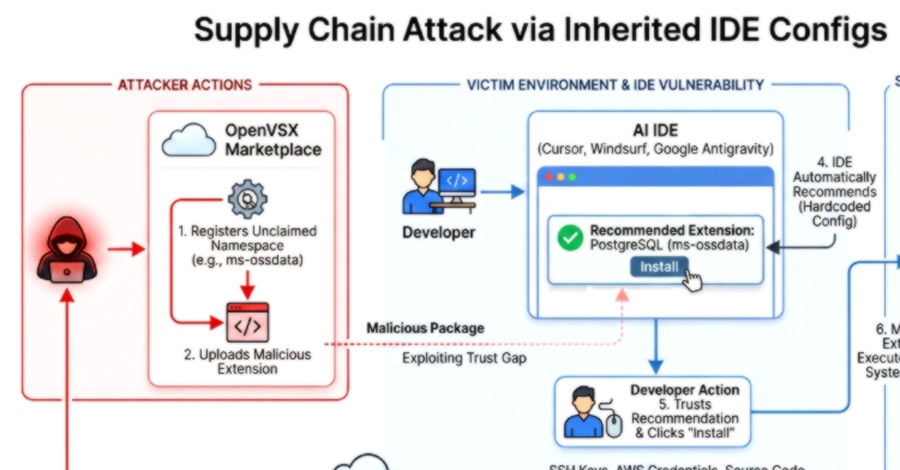
نسخههای مبتنی بر هوش مصنوعی محبوب ویرایشگر کد مایکروسافت ویژوال استودیو (VS Code) از جمله Cursor، Windsurf، Google Antigravity و Trae، افزونههایی را توصیه میکنند که در رجیستری Open VSX وجود ندارند و این امر میتواند درب را به روی خطرات زنجیره تامین (supply chain) باز کند. محققان امنیتی شرکت Koi کشف کردند که این محیطهای توسعه یکپارچه (IDEs) فهرست افزونههای رسمی توصیهشده را از بازار افزونههای مایکروسافت به ارث میبرند، اما این افزونهها در Open VSX موجود نیستند و فضاهای نام (namespaces) آنها ثبت نشده است، به طوری که هر کسی میتواند آنها را ثبت کرده و محتوای مخرب بارگذاری کند.
محقق امنیتی Koi اعلام کرد که افزونه جایگزین PostgreSQL آنها حداقل ۵۰۰ بار نصب شده است، که نشان میدهد توسعهدهندگان صرفاً به دلیل توصیه IDE آن را دانلود میکنند. این آسیبپذیری میتواند منجر به سرقت اطلاعات حساس از جمله اعتبارنامهها، رمزهای محرمانه و کد منبع شود. در پاسخ به افشای مسئولانه، Cursor، Windsurf و گوگل اصلاحیههایی منتشر کردهاند و بنیاد Eclipse که ناظر بر Open VSX است، مشارکتکنندگان غیررسمی را حذف کرده و اقدامات امنیتی گستردهتری را در سطح رجیستری اعمال کرده است. کارشناسان توصیه میکنند توسعهدهندگان قبل از دانلود هر بستهای، منبع آن را از ناشران معتبر تأیید کنند.
کلمات کلیدی : هوش مصنوعی، ویژوال استودیو، آسیبپذیری امنیتی، افزونه، زنجیره تامین، Open VSX

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.