



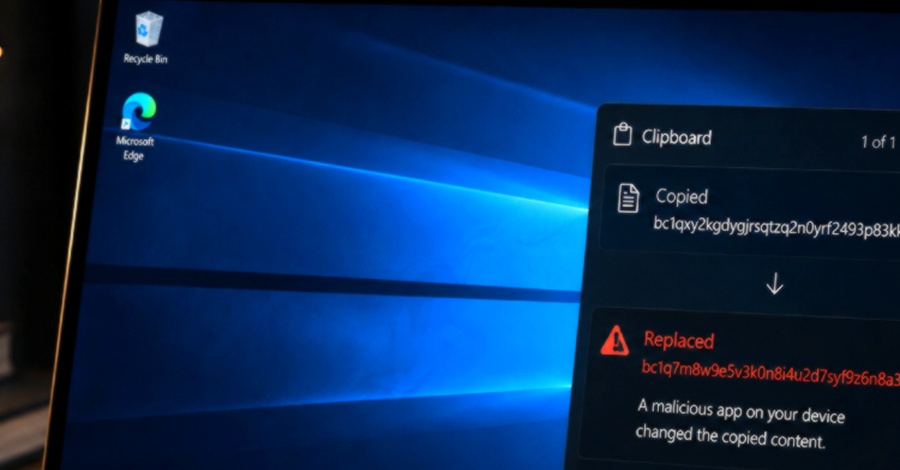
روش انتشار این بدافزار از طریق فایلهای میانبر ویندوز (LNK) آلوده روی دستگاههای USB است؛ این فایلها با نامهای اسناد معمول مانند DOC، XLSX و PDF ظاهر میشوند تا کاربران را فریب دهند. پس از اجرا، بدافزار یک کلاینت تور قابلحمل را راهاندازی کرده و از طریق پروکسی محلی SOCKS5 با سرور C2 ارتباط برقرار میکند و هر ۵۰۰ میلیثانیه یکبار کلیپبورد را برای یافتن عبارات بازیابی (Seed Phrases) و کلیدهای خصوصی (Private Keys) بررسی میکند. مایکروسافت به مدیران امنیتی توصیه کرده است که قابلیت AutoRun/AutoPlay را برای رسانههای قابلحمل غیرفعال کنند، اجرای فایلهای LNK از درایوهای خارجی را از طریق سیاستهای گروهی (GPOs) مسدود نمایند و استفاده غیرضروری از wscript.exe و cscript.exe را محدود سازند.
کلمات کلیدی : بدافزار کلیپر, سرقت ارز دیجیتال, CryptoBandits, بدافزار USB ویندوز, جایگزینی آدرس کیف پول, شبکه تور بدافزار

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.