



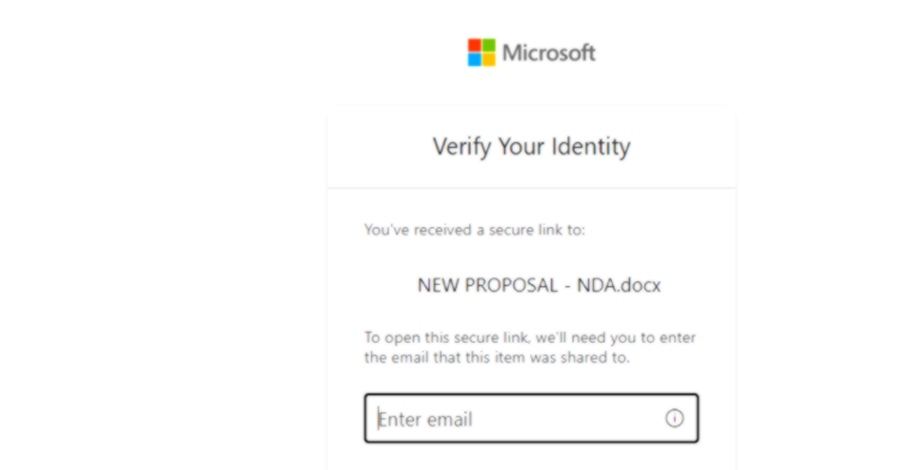
حمله با ایمیل فیشینگی آغاز میشود که احتمالاً از آدرس ایمیل یک سازمان قابل اعتماد که پیشتر به خطر افتاده، ارسال شده است. مهاجمان با سوءاستفاده از این کانال مشروع، پیامهایی را به نام گردش کار اشتراکگذاری اسناد شیرپوینت ارسال کرده و کاربران را فریب میدهند تا روی لینکهای فیشینگ کلیک کنند. این رویکرد “زندگی از سایتهای قابل اعتماد” (LOTS) نامیده میشود. پس از سرقت اعتبارنامهها و کوکیهای نشست، مهاجمان قوانین صندوق ورودی ایجاد میکنند تا تمام ایمیلهای دریافتی را حذف کرده و همه را به عنوان خواندهشده علامت بزنند. مایکروسافت تأکید کرد که تنها بازنشانی رمز عبور کافی نیست و سازمانها باید کوکیهای نشست فعال را لغو و قوانین مشکوک صندوق ورودی را حذف کنند. همچنین اوکتا از کیتهای فیشینگ سفارشی خبر داده که بهطور ویژه برای کمپینهای فیشینگ صوتی (vishing) علیه گوگل، مایکروسافت و پلتفرمهای ارزهای دیجیتال طراحی شدهاند.
کلمات کلیدی : فیشینگ, حمله میانی, شیرپوینت, سرقت اعتبارنامه, امنیت سایبری, BEC

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.