



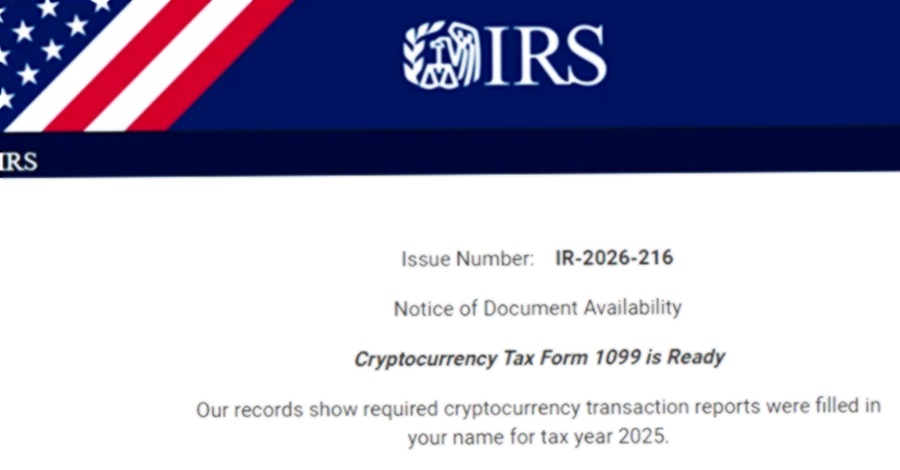
تیمهای امنیتی مایکروسافت اعلام کردند که بسیاری از این کمپینها بهجای کاربران عادی، حسابداران و متخصصان مالی را هدف میگیرند و از ابزارهای مدیریت و نظارت از راه دور (RMM) قانونی مانند ConnectWise ScreenConnect، Datto و SimpleHelp برای دسترسی پایدار به سیستمهای قربانیان استفاده میکنند. گزارش شرکت امنیتی Huntress نشان میدهد سوءاستفاده از این ابزارها در مقایسه با سال گذشته ۲۷۷ درصد افزایش یافته است. در کنار این تهدیدات، کمپینهای موازی دیگری نیز شناسایی شدهاند که از صفحات جعلی Google Meet و Zoom، وبسایتهای تقلبی با برند Avast، و سوءاستفاده از سرویسهای بازنویسی URL شرکتهایی مانند Proofpoint، Mimecast و Cisco برای پنهانسازی لینکهای مخرب استفاده میکنند. توصیه شده است سازمانها احراز هویت دو مرحلهای (2FA) را اجباری کنند و ایمیلهای ورودی را بهدقت پایش نمایند.
کلمات کلیدی : فیشینگ مالیاتی, کمپین فیشینگ مایکروسافت, حملات سایبری فصل مالیات, فیشینگ به عنوان سرویس, سوءاستفاده از ابزارهای RMM, احراز هویت دو مرحلهای

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.