



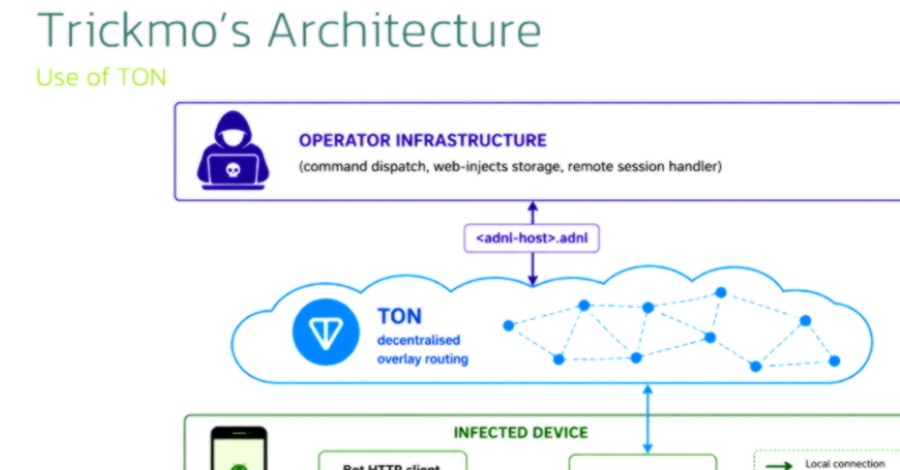
محققان امنیت سایبری از شرکت ThreatFabric یک نسخه جدید از تروجان بانکی اندرویدی TrickMo را شناسایی کردهاند که برای ارتباطات فرمان و کنترل (C2) از شبکه بلاکچین غیرمتمرکز TON (The Open Network) بهره میگیرد. این نسخه جدید که بین ژانویه تا فوریه ۲۰۲۶ رصد شده، کاربران بانکداری و کیف پولهای ارز دیجیتال در فرانسه، ایتالیا و اتریش را هدف قرار داده است. بدافزار از طریق وبسایتهای فیشینگ و اپلیکیشنهای دراپر (dropper apps) توزیع میشود که خود را بهعنوان نسخههای بزرگسالانه TikTok جا میزنند، در حالی که بدافزار اصلی جعل هویت سرویس Google Play را انجام میدهد.
این نسخه جدید با نام TrickMo C، علاوه بر قابلیتهای پیشین نظیر سرقت اطلاعات ورود، ثبت کلیدها (keylogging)، ضبط صفحه و رهگیری پیامک، اکنون مجهز به زیرسیستم شبکهای پیشرفتهای است که شامل تونلزنی SSH (SSH tunnelling) و پروکسی SOCKS5 میشود. این قابلیتها دستگاههای آلوده را به گرههای شبکهای قابل برنامهریزی تبدیل میکنند که ترافیک مخرب را مسیریابی کرده و سیستمهای تشخیص تقلب مبتنی بر IP را دور میزنند. ThreatFabric همچنین دو قابلیت غیرفعال در این بدافزار شناسایی کرده که شامل چارچوب هوکگذاری Pine و مجوزهای گسترده NFC است، که احتمالاً نشاندهنده برنامه توسعهدهندگان برای گسترش قابلیتهای این تروجان در آینده است.
کلمات کلیدی : تروجان بانکی اندروید, بدافزار TrickMo, شبکه بلاکچین TON, سرقت اطلاعات بانکی, فیشینگ اندروید, امنیت سایبری موبایل

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.