



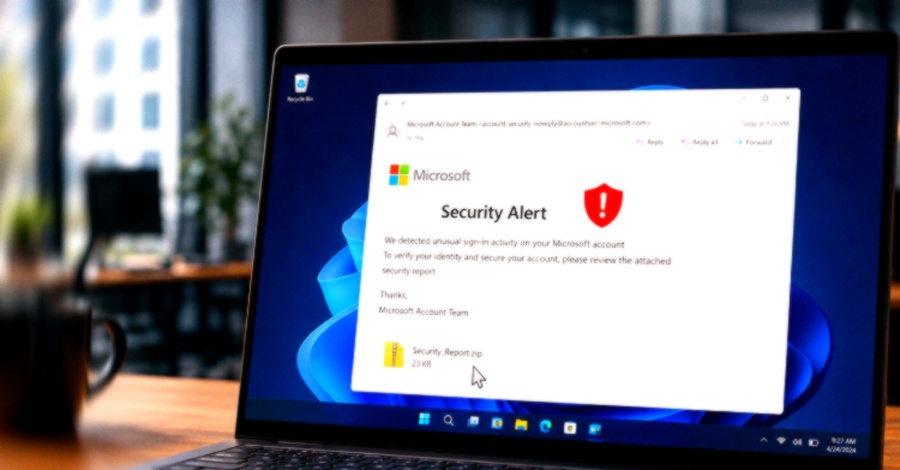
گروه هکری تحت حمایت دولت کره شمالی موسوم به ScarCruft (با نام دیگر APT37) با استفاده از ایمیلهای فیشینگ هدفمند (spear-phishing) که هشدارهای امنیتی حساب مایکروسافت را جعل میکنند، بدافزار جدیدی به نام NarwhalRAT را توزیع میکند. به گزارش مرکز امنیتی Genians، این ایمیلها با ادعای «فعالیت غیرعادی» مرتبط با تولید مکرر رمز یکبار مصرف (OTP)، قربانیان را فریب میدهند تا یک فایل مخرب LNK موجود در یک آرشیو ZIP را اجرا کنند. این فایل پس از اجرا، یک زنجیره آلودگی چندمرحلهای را آغاز میکند که در نهایت به نصب NarwhalRAT منجر میشود؛ بدافزاری مبتنی بر Python که قادر به ثبت کلیدها (keylogging)، گرفتن تصویر از صفحه، ضبط صدا، جمعآوری اطلاعات از رسانههای USB و دریافت دستور از سرور فرمان و کنترل (C2) است.
این بدافزار برای فرار از شناسایی، از یک پوشه پنهان با نام «naverwhale» استفاده میکند که تقلیدی از مرورگر Naver Whale ساخت شرکت کره جنوبی Naver است. از منظر زیرساخت C2، بدافزار از وبسایتهای کرهای و همچنین سرویس ذخیرهسازی ابری pCloud به عنوان کانال ارتباطی ثانویه (dead drop resolver) بهره میبرد. شرکت Genians تأکید کرد که این فعالیت شباهتهای متعددی با حملات پیشین ScarCruft دارد و NarwhalRAT را یک تروجان دسترسی از راه دور (RAT) پیشرفته ارزیابی کرد که نشاندهنده فاصله گرفتن این گروه از بدافزار شناختهشده RokRAT است.
کلمات کلیدی : بدافزار NarwhalRAT, گروه هکری ScarCruft, فیشینگ هدفمند مایکروسافت, تروجان دسترسی از راه دور, APT37 کره شمالی, زنجیره آلودگی فایل LNK

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.