



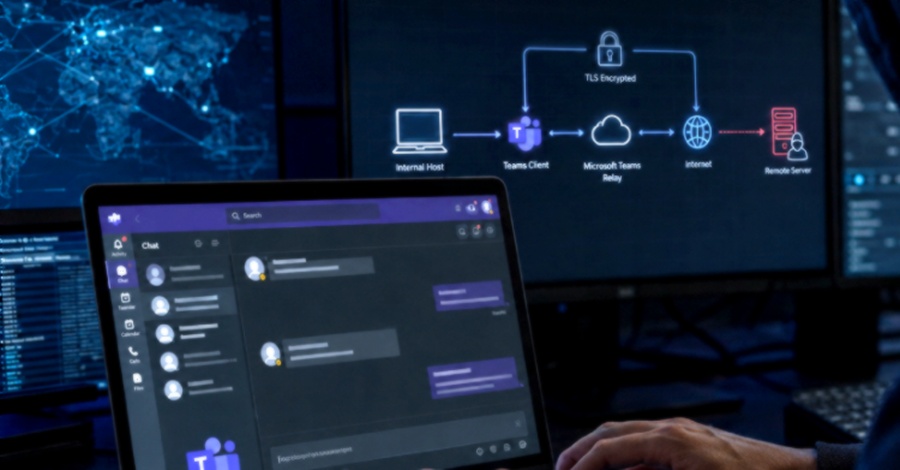
فعالیت مخرب از دسامبر ۲۰۲۵ آغاز شد و مهاجمان با اجرای دستورات PowerShell، یک فایل ZIP را تحت عنوان بهروزرسانی پشتیبانی فنی مستقر کردند که حمله بارگذاری جانبی DLL (DLL side-loading) را راهاندازی کرد. این حمله از تکنیک «درایور آسیبپذیر خودآورده» (BYOVD) با استفاده از درایور هوآوی برای خاموش کردن نرمافزارهای امنیتی بهره برد. نکته قابل توجه آنکه Backdoor.Turn پس از استقرار باجافزار DragonForce اجرا شد که نشاندهنده تلاش برای حفظ دسترسی مستمر به سیستم آلوده است. این بدافزار قابلیتهای گستردهای از جمله اجرای دستور، اسکن شبکه، جستجوی LDAP و Active Directory، حرکت جانبی (lateral movement) و سرقت اعتبارنامه مرورگر را پشتیبانی میکند. کارشناسان Symantec این گروه را که اکنون از مدل باجافزار-بهعنوان-سرویس (RaaS) به ساختار کارتل سازمانیافته تبدیل شده، یکی از توانمندترین و پایدارترین گروههای باجافزاری فعال امروز توصیف کردند.
کلمات کلیدی : باجافزار DragonForce, Backdoor.Turn, پنهانسازی ترافیک C2 در مایکروسافت تیمز, حمله DLL side-loading, تروجان دسترسی از راه دور Go, باجافزار به عنوان سرویس RaaS

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.