






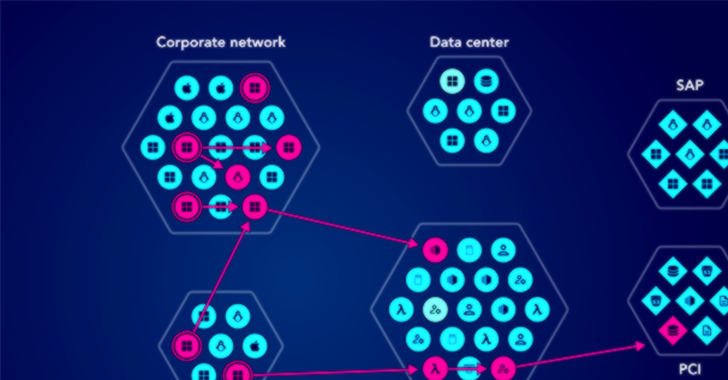
تهدیدات سایبری به طور فزایندهای پیچیدهتر میشوند و رویکردهای سنتی امنیتی در مقابله با آنها ناکام هستند. سازمانها دیگر نمیتوانند بر ارزیابیهای دورهای یا فهرستهای ثابت آسیبپذیریها تکیه کنند، بلکه نیاز به رویکردی پویا دارند که بینشهای بلادرنگ از نحوه حرکت مهاجمان در محیط آنها ارائه دهد. نمودارهای حمله (Attack Graphs) با ترسیم مسیرهای بالقوه حمله، راهی استراتژیکتر برای شناسایی و کاهش ریسک ارائه میدهند. این نمودارها روابط بین عناصر مختلف سیستم از جمله مجوزهای کاربری، پیکربندیهای شبکه و آسیبپذیریها را ترسیم کرده و نشان میدهند چگونه مهاجم میتواند از طریق ترکیب نقاط ضعف مختلف به داراییهای حیاتی دست یابد.
برخلاف مدلهای امنیتی سنتی که صرفاً بر اساس امتیازات شدت آسیبپذیریها اولویتبندی میکنند، نمودارهای حمله قابلیت استثمار و تأثیر تجاری را نیز در نظر میگیرند. این رویکرد به تیمهای امنیتی کمک میکند تا به جای وصلهزنی کورکورانه آسیبپذیریهای با امتیاز بالا، بر نقاط کلیدی متمرکز شوند که رفع آنها ریسک کلی را به طور قابل توجهی کاهش میدهد. نمودارهای حمله جامع (Holistic Attack Graphs) که به طور مخصوص برای مدلسازی رفتار واقعی مهاجمان طراحی شدهاند، نظارت مداوم، زمینه قابلیت استثمار واقعی و اولویتبندی مؤثر ارائه میدهند و سازمانها را قادر میسازند از حالت واکنشی به استراتژی پیشگیرانه در امنیت سایبری تغییر جهت دهند.
کلمات کلیدی : تهدیدات سایبری, نمودارهای حمله, آسیبپذیریها, امنیت سایبری, Attack Graphs, قابلیت استثمار

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.