



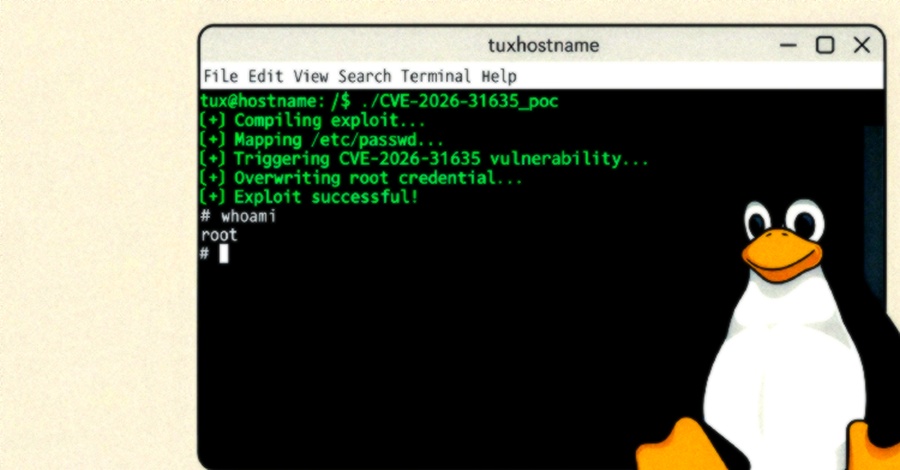
کد اثبات مفهوم (Proof-of-Concept) برای یک آسیبپذیری تازه وصلهشده در هسته لینوکس با نام DirtyDecrypt (همچنین شناختهشده با نام DirtyCBC) منتشر شده است. این آسیبپذیری با شناسه CVE-2026-31635 و امتیاز CVSS برابر ۷.۵، به مهاجمان محلی امکان ارتقای سطح دسترسی (Local Privilege Escalation) را میدهد. نقص امنیتی در تابع rxgk_decrypt_skb() قرار دارد و ناشی از فقدان محافظ کپی-در-نوشتن (Copy-on-Write) است که میتواند منجر به نوشتن داده در حافظه فرآیندهای دارای امتیاز یا فایلهای حساس مانند /etc/shadow و /etc/sudoers شود. این آسیبپذیری تنها توزیعهایی را تحت تأثیر قرار میدهد که CONFIG_RXGK در آنها فعال است، از جمله Fedora، Arch Linux و openSUSE Tumbleweed. همچنین در محیطهای کانتینری (containerized)، این نقص میتواند مسیری برای فرار از Pod فراهم کند.
این آسیبپذیری بخشی از موجی از افشاگریهای اخیر است که شامل Copy Fail، Dirty Frag و Fragnesia نیز میشود؛ همگی از نوع ارتقای سطح دسترسی محلی هستند. این رشته افشاگریها توسعهدهندگان هسته لینوکس را بر آن داشته تا پیشنهادی برای ایجاد یک «کلید قطع اضطراری» (killswitch) بررسی کنند که به مدیران سیستم اجازه میدهد توابع آسیبپذیر هسته را تا زمان انتشار وصله رسمی غیرفعال کنند. در همین راستا، Rocky Linux نیز یک مخزن امنیتی اختیاری (security repository) معرفی کرده که امکان ارائه سریع وصلههای فوری را پیش از انتشار رسمی بالادستی فراهم میآورد، هرچند این مخزن بهصورت پیشفرض غیرفعال است.
کلمات کلیدی : آسیبپذیری هسته لینوکس, ارتقای سطح دسترسی محلی, DirtyDecrypt, CVE-2026-31635, کد اثبات مفهوم, وصله امنیتی لینوکس

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.