



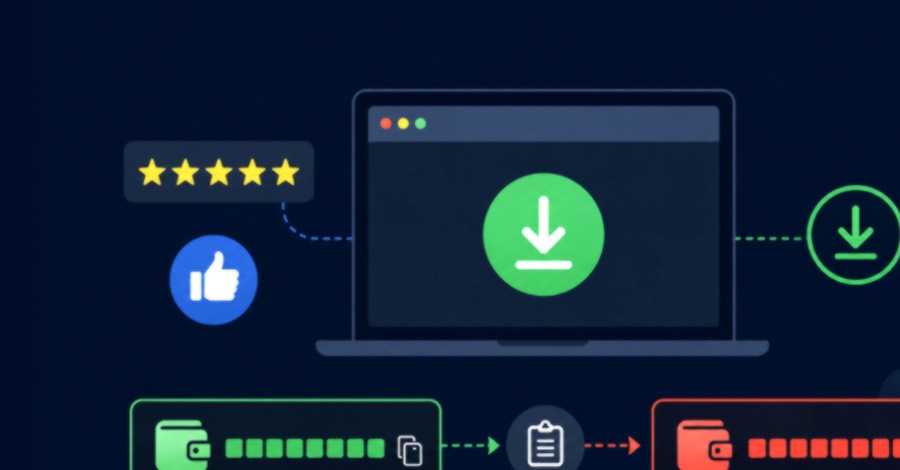
یک عامل تهدید ناشناس با استفاده از شبکهای گسترده از پلتفرمهای معتبر، از جمله وبسایتهای خبری، گیتهاب (GitHub)، سورسفورج (SourceForge) و یوتیوب (YouTube)، اقدام به توزیع بدافزاری مبتنی بر زبان برنامهنویسی Rust کرده است که اطلاعات کیف پولهای ارز دیجیتال را سرقت میکند. این بدافزار که در قالب ابزارهای ربات اسنایپر سولانا (Solana sniper bots) و پیشبینیکننده بازیهای شانسی پنهان شده، کلیپبورد سیستمهای ویندوز و مکاواس را پایش کرده و آدرس کیف پولهای ارز دیجیتال را با آدرسهای تحت کنترل مهاجم جایگزین میکند. به گفته محققان چکپوینت (Check Point Research)، هدف اصلی این کمپین، دارندگان داراییهای دیجیتال و قماربازان آنلاین است.
وجه تمایز این کمپین، استفاده از «شبکههای شبح» (Ghost Networks) برای دستکاری سیستمهای اعتبارسنجی مانند ویروستوتال (VirusTotal) از طریق رأی مثبت و نظرات جعلی است تا فایلهای مخرب ایمن جلوه کنند. یکی از مخازن گیتهاب این عامل تهدید ۱۴۶ ستاره و ۶۲ فورک دارد، در حالی که شمارنده دانلود در سورسفورج به ۴۴٬۴۸۵ رسیده که بخش مشکوکی از آن بهصورت مصنوعی توسط دستگاههای اندرویدی ایجاد شده است. این ابزار مخرب همچنین از طریق یک کانال یوتیوب با بیش از ۹۱٬۰۰۰ مشترک و حتی سرویس توزیع بیانیه مطبوعاتی EIN Presswire تبلیغ شده که محتوای آن در شبکه خبری USA TODAY بازنشر گردیده است.
کلمات کلیدی : بدافزار ارز دیجیتال, سرقت کیف پول دیجیتال, ربات اسنایپر سولانا, بدافزار Rust, شبکه شبح Ghost Network, دستکاری VirusTotal

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.