



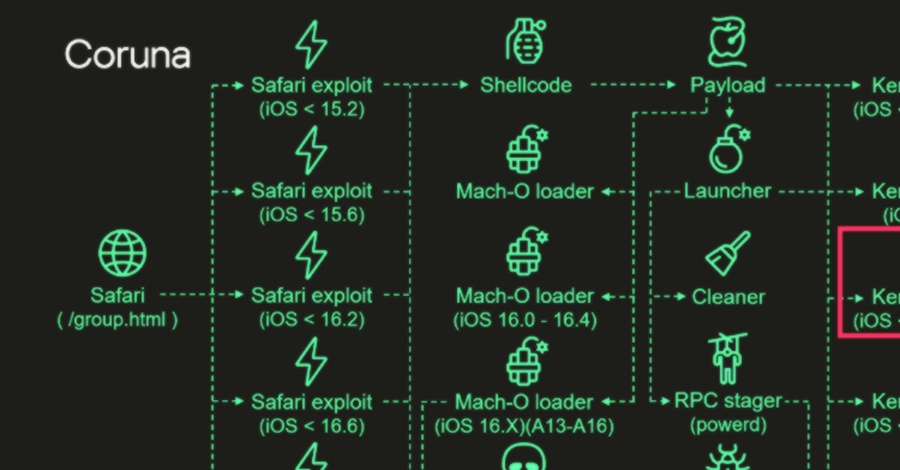
این کیت که در ابتدا برای جاسوسی سایبری (cyber-espionage) طراحی شده بود، اکنون توسط یک عامل دولتی مظنون وابسته به روسیه در حملات آبشخور (watering hole) در اوکراین و همچنین در یک کمپین بهرهبرداری گسترده از طریق وبسایتهای جعلی قمار و ارز دیجیتال چینی برای توزیع بدافزار سرقت دادهای موسوم به PlasmaLoader استفاده شده است. لارین هشدار داد که با توجه به طراحی ماژولار این چارچوب، انتظار میرود سایر عوامل تهدید نیز آن را در حملات خود به کار گیرند و میلیونها کاربر با دستگاههای وصلهنشده (unpatched) را در معرض خطر قرار دهند. این تحولات همزمان با انتشار نسخه جدیدی از کیت اکسپلویت آیفون DarkSword در گیتهاب (GitHub) رخ داده که نگرانیهایی را درباره دسترسی گستردهتر عوامل مخرب به ابزارهای پیشرفته هک برانگیخته است.
کلمات کلیدی : کسپرسکی عملیات مثلثبندی, کیت بهرهبرداری iOS کورونا, آسیبپذیری روز-صفر آیفون, جاسوسی سایبری دستگاههای اپل, حملات آبشخور اوکراین, بدافزار PlasmaLoader

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.