



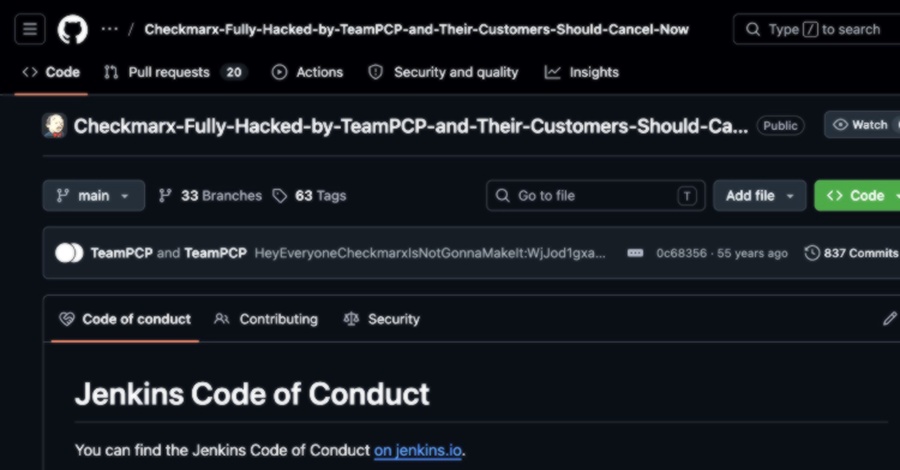
بر اساس اطلاعات منتشرشده توسط محقق امنیتی عدنان خان و شرکت سوکرادار (SOCRadar)، تیمپیسیپی به مخزن گیتهاب افزونه دسترسی غیرمجاز پیدا کرده و نام آن را به عبارتی تمسخرآمیز تغییر داده است. سوکرادار هشدار داد که وقوع دومین نفوذ در فاصلهای کوتاه نشان میدهد که یا فرآیند بازیابی اولیه ناقص بوده و اعتبارنامهها (credentials) بهطور کامل تعویض نشدهاند، یا گروه مهاجم پایگاهی پنهان در سیستمها حفظ کرده که در پاسخدهی ماه مارس شناسایی نشده است. این گروه از مارس ۲۰۲۶ با بهرهبرداری از اعتماد ذاتی در زنجیره تأمین نرمافزار (software supply chain)، کمپینی گسترده برای انتشار بدافزار و توسعه نفوذ خود به راه انداخته است.
کلمات کلیدی : افزونه جنکینز مخرب, حمله زنجیره تأمین نرمافزار, بدافزار سرقت اعتبارنامه, چکمارکس امنیت سایبری, گروه هکری TeamPCP, نفوذ به مخزن گیتهاب

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.