



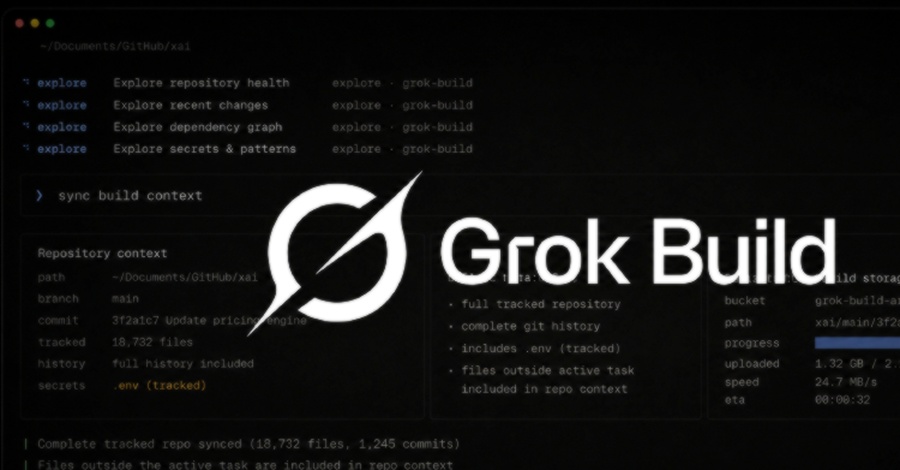
در مقایسه با رقبا، ابزارهای Claude Code و Codex هیچ بسته مخزنی (repository bundle) ارسال نکردند و Grok Build تنها ابزاری بود که کل فضای کاری را جمعآوری میکرد. پس از انتشار این یافتهها، در تاریخ ۱۳ ژوئیه همان نسخه ۰.۲.۹۳ دیگر درخواستهای ذخیرهسازی ارسال نکرد و سرور تنظیمات غیرفعالسازی را بازگرداند؛ این تغییر از سمت سرور اعمال شد، نه از طریق بهروزرسانی نرمافزار. ایلان ماسک در شبکه اجتماعی X اعلام کرد تمام دادههای آپلودشده «کاملاً و به طور قطعی» حذف خواهند شد، اما xAI هنوز توضیح نداده چرا مخازن کامل به صورت پیشفرض آپلود میشدند، این دادهها چه مدت نگهداری شدهاند یا چه تعداد کاربر تحت تأثیر قرار گرفتهاند. به کاربرانی که از این ابزار استفاده کردهاند توصیه میشود فوراً تمام اعتبارنامههای (credentials) احتمالاً ارسالشده را تغییر دهند، از جمله اطلاعاتی که در تاریخچه git وجود داشته و بعداً حذف شدهاند.
کلمات کلیدی : Grok Build حریم خصوصی, آپلود مخفیانه کد, نشت اطلاعات حساس API, ابزار کدنویسی xAI, سرقت داده Git repository, امنیت ابزارهای هوش مصنوعی

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.