



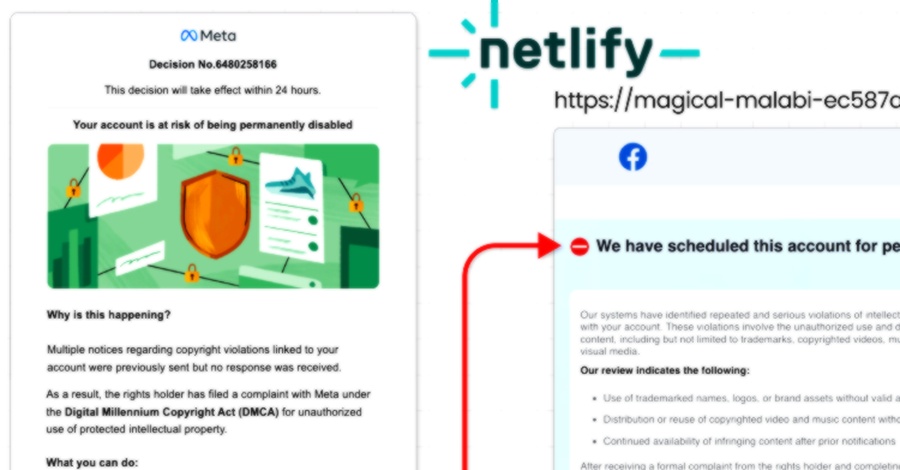
یک عملیات فیشینگ (phishing) مرتبط با ویتنام با نام رمز «AccountDumpling» شناسایی شده که از سرویس Google AppSheet به عنوان یک «رله فیشینگ» برای توزیع ایمیلهای جعلی و سرقت حسابهای فیسبوک استفاده میکند. شرکت امنیتی Guardio اعلام کرد که در مجموع حدود ۳۰ هزار حساب فیسبوک در این کمپین به خطر افتادهاند و عاملان تهدید، حسابهای سرقتی را از طریق یک فروشگاه غیرقانونی به فروش میرسانند. ایمیلهای فیشینگ با جعل هویت پشتیبانی متا (Meta Support) و از طریق آدرس رسمی AppSheet ارسال میشوند تا از فیلترهای اسپم عبور کنند و کاربران را به صفحات جعلی برای سرقت اطلاعات اعتباری هدایت کنند.
محققان چهار خوشه اصلی در این عملیات شناسایی کردند که شامل صفحات جعلی مرکز راهنمایی فیسبوک میزبانیشده روی Netlify، صفحات بررسی امنیتی جعلی روی Vercel، فایلهای PDF مخرب میزبانیشده روی Google Drive، و پیشنهادهای شغلی جعلی با جعل هویت شرکتهایی مانند واتساپ، متا، اپل و کوکاکولا میشود. اطلاعات سرقتی از جمله رمزهای عبور، کدهای احراز هویت دو مرحلهای (2FA) و تصاویر مدارک هویتی به کانالهای تلگرامی تحت کنترل مهاجمان ارسال میشود. ردپای دیجیتال به نام ویتنامی «PHẠM TÀI TÂN» در متادیتای فایلهای PDF اشاره دارد که این عملیات را به یک شرکت خدمات بازاریابی دیجیتال در ویتنام مرتبط میسازد.
کلمات کلیدی : فیشینگ فیسبوک, سرقت حساب کاربری, Google AppSheet فیشینگ, کمپین AccountDumpling, جعل هویت متا, احراز هویت دو مرحلهای

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.