آرشیو "بهمن, 1404"
یک ابزار جدید متنباز و چند پلتفرمی به نام Tirith میتواند حملات homoglyph را در محیطهای خط فرمان با تجزیه و تحلیل URLها در دستورات تایپ شده شناسایی کرده و اجرای آنها را متوقف کند.
اداره فدرال حفاظت از قانون اساسی آلمان (Bundesamt für Verfassungsschutz یا BfV) و اداره فدرال امنیت اطلاعات (BSI) یک هشدار مشترک مبنی بر یک کمپین سایبری مخرب توسط یک عامل تهدید احتمالاً حمایتشده توسط دولت منتشر کردهاند که شامل انجام حملات فیشینگ از طریق اپلیکیشن پیامرسان سیگنال است. تمرکز بر اهداف عالیرتبه است.
یک گروه تهدید جاسوسی سایبری جدید وابسته به دولت با نام TGR-STA-1030/UNC6619، عملیاتی در مقیاس جهانی با عنوان «کمپینهای سایه» انجام داده که در آن زیرساختهای دولتی ۱۵۵ کشور را هدف قرار داده است.
یک ارائهدهنده بزرگ درگاه پرداخت و راهکارهای پرداخت در ایالات متحده اعلام کرده که یک حمله باجافزاری سیستمهای کلیدی را از دسترس خارج کرده و باعث قطعی گستردهای شده که بر خدمات متعدد تأثیر گذاشته است. این حادثه روز جمعه آغاز شد و به سرعت به یک اختلال سراسری در پلتفرم BridgePay تبدیل شد.
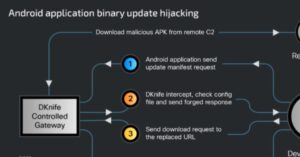
محققان امنیت سایبری چارچوب نظارت بر دروازه و مهاجم-در-میانه (AitM) به نام DKnife را که از سال 2019 توسط عوامل تهدید مرتبط با چین اداره میشود، افشا کردهاند. این چارچوب شامل هفت ایمپلنت مبتنی بر لینوکس است که برای انجام بازرسی عمیق بسته، دستکاری ترافیک و تحویل بدافزار از طریق روترها و دستگاههای لبه طراحی شدهاند.
آژانس امنیت سایبری و امنیت زیرساختهای ایالات متحده (CISA) به سازمانهای شاخه اجرایی غیرنظامی فدرال (FCEB) دستور داده است تا مدیریت چرخه عمر داراییها را برای دستگاههای شبکه لبهای تقویت کرده و دستگاههایی که دیگر بهروزرسانیهای امنیتی از سازندگان تجهیزات اصلی (OEM) دریافت نمیکنند را طی 12 تا 18 ماه آینده حذف نمایند. این آژانس اعلام کرد که این اقدام به منظور کاهش بدهی فنی و به حداقل رساندن ریسک است.
یک گروه جاسوسی سایبری که پیش از این مستندسازی نشده و از آسیا فعالیت میکند، طی سال گذشته به شبکههای حداقل 70 سازمان دولتی و زیرساخت حیاتی در 37 کشور نفوذ کرده است، بر اساس یافتههای جدید واحد 42 شبکههای پالو آلتو. علاوه بر این، این گروه هکری در حال انجام شناسایی فعال علیه زیرساختهای دولتی مرتبط با 155 نهاد مشاهده شده است.
همانطور که میدانید، امنیت شبکه سازمانی طی دهه گذشته تحول قابل توجهی داشته است. فایروالها هوشمندتر شدهاند، روشهای تشخیص تهدید پیشرفت کردهاند و کنترلهای دسترسی اکنون دقیقتر هستند. با این حال، استفاده فزاینده از دستگاههای موبایل در عملیات تجاری، اقدامات امنیتی شبکه را که به طور خاص طراحی شدهاند ضروری میسازد
آژانس اطلاعات داخلی آلمان درباره مظنونین به حمایت دولتی که افراد عالیرتبه را در حملات فیشینگ از طریق اپلیکیشنهای پیامرسان مانند سیگنال هدف قرار میدهند، هشدار میدهد.
محققان امنیت سایبری یک حمله زنجیره تأمین جدید را کشف کردهاند که در آن بستههای قانونی در مخازن npm و Python Package Index (PyPI) به خطر افتاده و نسخههای مخرب برای سرقت اعتبارنامههای کیف پول و اجرای کد از راه دور منتشر شدهاند. نسخههای به خطر افتاده این دو بسته عبارتند از: @dydxprotocol/v4-client-js (npm) - 3.4.1، 1.22.1، 1.15.2، 1.0.31 و