آرشیو "بهمن, 1404"
ابزار تازه کشف شدهای به نام DKnife از سال 2019 برای هایجک کردن ترافیک در سطح دستگاههای لبه و توزیع بدافزار در کمپینهای جاسوسی استفاده شده است.
آژانس امنیت سایبری و امنیت زیرساختها (CISA) در ایالات متحده درباره CVE-2026-24423، یک آسیبپذیری اجرای کد از راه دور (RCE) بدون احراز هویت در SmarterMail که در حملات باجافزاری استفاده میشود، هشدار صادر کرده است.
شرکت هوش مصنوعی (AI) آنتروپیک فاش کرد که جدیدترین مدل زبانی بزرگ (LLM) خود، کلود اوپوس 4.6، بیش از 500 آسیبپذیری امنیتی با شدت بالای ناشناخته قبلی را در کتابخانههای متنباز از جمله Ghostscript، OpenSC و CGIF کشف کرده است. کلود اوپوس 4.6 که روز پنجشنبه راهاندازی شد، با مهارتهای بهبودیافته کدنویسی از جمله قابلیتهای بررسی کد و رفع اشکال ارائه شده است.
کمیسیون اروپا امروز اعلام کرد که تیکتاک به دلیل ویژگیهای اعتیادآور خود از جمله اسکرول بینهایت، پخش خودکار، اعلانهای فشاری و سیستمهای توصیه شخصیسازیشده که قانون خدمات دیجیتال (DSA) اتحادیه اروپا را نقض میکنند، با جریمه روبرو است.
پلتفرم اشتراکگذاری عکس فلیکر در حال اطلاعرسانی به کاربران درباره یک نقض احتمالی دادهها است، پس از اینکه یک آسیبپذیری در ارائهدهنده خدمات ایمیل شخص ثالث، نامهای واقعی، آدرسهای ایمیل، آدرسهای IP و فعالیتهای حساب کاربری آنها را در معرض خطر قرار داد.
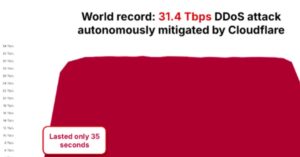
باتنت انکار سرویس توزیعشده (DDoS) معروف به AISURU/Kimwolf مسئول حملهای رکوردشکن شناخته شد که به اوج 31.4 ترابیت بر ثانیه (Tbps) رسید و تنها 35 ثانیه طول کشید. کلودفلر که بهطور خودکار این فعالیت را شناسایی و خنثی کرد، اعلام کرده که این حمله بخشی از تعداد رو به رشد حملات HTTP DDoS فوقحجمی است که توسط این باتنت در سهماهه چهارم سال 2025 انجام شده است.
گروه تهدید ایرانی مرموز معروف به Infy (با نام مستعار شاهزاده پارس) تاکتیکهای خود را به عنوان بخشی از تلاشها برای پنهان کردن ردپای خود تکامل داده است، حتی در حالی که زیرساخت فرمان و کنترل (C2) جدیدی را همزمان با پایان قطعی گسترده اینترنت که رژیم در آغاز ژانویه ۲۰۲۶ اعمال کرد، آماده میکند. عامل تهدید برای اولین بار از ۸ ژانویه نگهداری سرورهای C2 خود را متوقف کرد.
یک آسیبپذیری امنیتی بحرانی جدید در پلتفرم اتوماسیون گردشکار n8n افشا شده است که در صورت بهرهبرداری موفقیتآمیز، میتواند منجر به اجرای دستورات دلخواه سیستمی شود. این نقص با شناسه CVE-2026-25049 (امتیاز CVSS: 9.4) ردیابی میشود و نتیجه پاکسازی ناکافی است که تدابیر امنیتی اعمال شده برای رفع CVE-2025-68613 (امتیاز CVSS: 9.9)، یک نقص بحرانی دیگر را دور میزند.
محققان امنیت سایبری جزئیات یک کمپین فعال ربودن ترافیک وب را افشا کردهاند که نصبهای NGINX و پنلهای مدیریتی مانند Baota (BT) را هدف قرار داده است تا ترافیک را از طریق زیرساخت مهاجم هدایت کند. آزمایشگاههای امنیتی Datadog اعلام کردهاند که مشاهده کردهاند عوامل تهدید مرتبط با بهرهبرداری اخیر React2Shell (CVE-2025-55182، امتیاز CVSS: 10.0) از NGINX مخرب استفاده میکنند.
مایکروسافت روز چهارشنبه اعلام کرد که یک اسکنر سبکوزن ساخته است که میتواند بکدورها را در مدلهای زبانی بزرگ با وزنهای باز شناسایی کرده و اعتماد کلی به سیستمهای هوش مصنوعی را بهبود بخشد. تیم امنیت هوش مصنوعی این غول فناوری گفت که این اسکنر از سه سیگنال قابل مشاهده استفاده میکند که میتوانند به طور قابل اعتماد وجود بکدورها را علامتگذاری کنند و در عین حال نرخ مثبت کاذب پایینی را حفظ نمایند