آرشیو "مرداد, 1405"
گوگل در حال آمادهسازی یک ویژگی امنیتی جدید برای کروم است که از تغییر صفحه تب جدید یا موتور جستجوی پیشفرض توسط افزونههای نصبشده از طریق سیاستهای سازمانی جلوگیری میکند.
یک مهاجم در تاریخ ۳۰ جولای، ۱۱۹۶ آدرس بیتکوین را در ۴۱ دقیقه تخلیه کرد و ۱۰۸۲.۶۵ بیتکوین به ارزش تقریبی ۷۰.۲ میلیون دلار را به سرقت برد. تیم تحقیقاتی Galaxy این حمله را ردیابی کرده و آن را به یک نقص در فریمور کیف پول سختافزاری Coldcard، ساخته شرکت کانادایی Coinkite، مرتبط دانست. یک خطای یکپارچهسازی فریمور در مارس ۲۰۲۱ باعث شد تولید seed به یک مولد اعداد شبهتصادفی نرمافزاری قطعی (PRNG) هدایت شود.
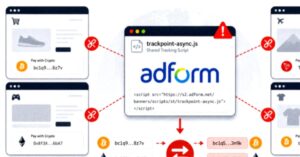
مهاجمان یک فایل جاوااسکریپت ارائهشده توسط شرکت فناوری تبلیغاتی Adform را تغییر دادند و آن را به ابزاری مرورگری برای بازنویسی آدرسهای کیف پول رمزارز تبدیل کردند. Adform این حادثه را در ۲۷ جولای ۲۰۲۶ شناسایی کرد، کد مخرب را حذف نمود، به مشتریان آسیبدیده اطلاع داد و موضوع را به مقامات گزارش کرد. هر کسی که در تاریخ ۲۷ جولای از سایتی حاوی اسکریپت آلوده بازدید کرده و آدرس بیتکوین را کپی کرده باشد، در معرض خطر قرار داشته است.