


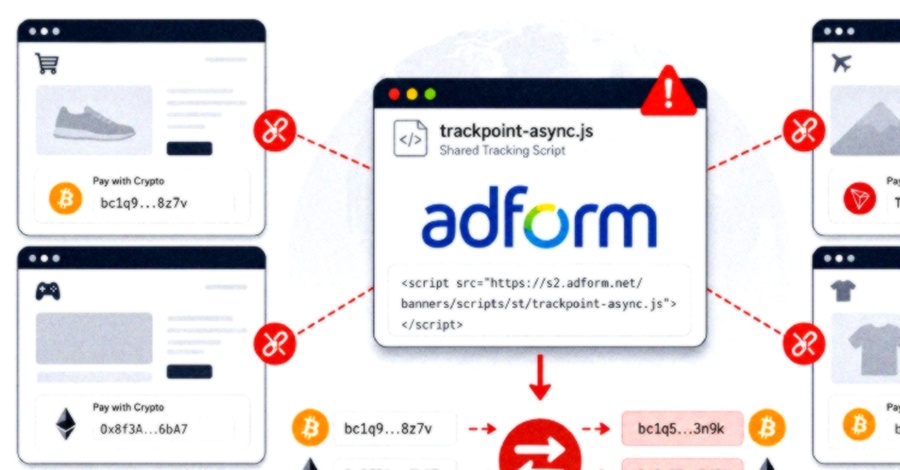
Adform اعلام کرد کد مخرب را حذف کرده، به مشتریان آسیبدیده اطلاع داده و موضوع را به مراجع قانونی گزارش کرده است. این شرکت به کاربران توصیه کرد حافظه پنهان مرورگر (browser cache) خود را پاک کنند و پیش از ارسال هرگونه وجه، آدرس کیف پول را با دقت بررسی نمایند. ابعاد کامل این حادثه هنوز مشخص نیست؛ تعداد وبسایتهای آسیبدیده، میزان کاربران در معرض خطر، نحوه نفوذ مهاجمان و احتمال انتقال وجوه به حسابهای ناخواسته همچنان نامعلوم است. Adform که بنا بر گزارش سالانه ۲۰۲۵ خود حدود ۱۸۰۰ مشتری دارد و روزانه ۱.۵ میلیارد آگهی را در بیش از ۱۸۰ کشور نمایش میدهد، تاکنون هیچ شاخص مصالحهای (indicator of compromise) را به صورت عمومی منتشر نکرده است.
کلمات کلیدی : حمله زنجیره تأمین Adform, دستکاری جاوااسکریپت تبلیغاتی, جایگزینی آدرس کیف پول ارز دیجیتال, حمله کریپتو کلیپر مرورگر, آلودگی اسکریپت trackpoint-async.js, امنیت سایبری شرکت فناوری تبلیغات

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.