تمام نوشتههای "حملات سایبری"
یک گروه تهدید جاسوسی سایبری جدید وابسته به دولت با نام TGR-STA-1030/UNC6619، عملیاتی در مقیاس جهانی با عنوان «کمپینهای سایه» انجام داده که در آن زیرساختهای دولتی ۱۵۵ کشور را هدف قرار داده است.
یک ارائهدهنده بزرگ درگاه پرداخت و راهکارهای پرداخت در ایالات متحده اعلام کرده که یک حمله باجافزاری سیستمهای کلیدی را از دسترس خارج کرده و باعث قطعی گستردهای شده که بر خدمات متعدد تأثیر گذاشته است. این حادثه روز جمعه آغاز شد و به سرعت به یک اختلال سراسری در پلتفرم BridgePay تبدیل شد.
آژانس اطلاعات داخلی آلمان درباره مظنونین به حمایت دولتی که افراد عالیرتبه را در حملات فیشینگ از طریق اپلیکیشنهای پیامرسان مانند سیگنال هدف قرار میدهند، هشدار میدهد.
پلتفرم اشتراکگذاری عکس فلیکر در حال اطلاعرسانی به کاربران درباره یک نقض احتمالی دادهها است، پس از اینکه یک آسیبپذیری در ارائهدهنده خدمات ایمیل شخص ثالث، نامهای واقعی، آدرسهای ایمیل، آدرسهای IP و فعالیتهای حساب کاربری آنها را در معرض خطر قرار داد.
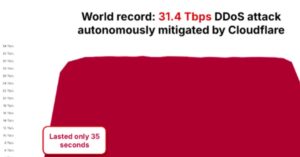
باتنت انکار سرویس توزیعشده (DDoS) معروف به AISURU/Kimwolf مسئول حملهای رکوردشکن شناخته شد که به اوج 31.4 ترابیت بر ثانیه (Tbps) رسید و تنها 35 ثانیه طول کشید. کلودفلر که بهطور خودکار این فعالیت را شناسایی و خنثی کرد، اعلام کرده که این حمله بخشی از تعداد رو به رشد حملات HTTP DDoS فوقحجمی است که توسط این باتنت در سهماهه چهارم سال 2025 انجام شده است.
نوشتههای ویژه

گروه تهدید ایرانی مرموز معروف به Infy (با نام مستعار شاهزاده پارس) تاکتیکهای خود را به عنوان بخشی از تلاشها برای پنهان کردن ردپای خود تکامل داده است، حتی در حالی که زیرساخت فرمان و کنترل (C2) جدیدی را همزمان با پایان قطعی گسترده اینترنت که رژیم در آغاز ژانویه ۲۰۲۶ اعمال کرد، آماده میکند. عامل تهدید برای اولین بار از ۸ ژانویه نگهداری سرورهای C2 خود را متوقف کرد.
محققان امنیتی جزئیات کمپین جدید و مخفیانه بدافزاری به نام DEAD#VAX را افشا کردهاند که از ترکیبی از "تکنیکهای منظم و سوءاستفاده هوشمندانه از ویژگیهای مشروع سیستم" برای دور زدن مکانیزمهای تشخیص سنتی و استقرار تروجان دسترسی از راه دور (RAT) به نام AsyncRAT استفاده میکند. این حمله از فایلهای VHD میزبانیشده در IPFS، مبهمسازی شدید اسکریپت، رمزگشایی در زمان اجرا و اجرا در حافظه بهره میبرد.
عوامل تهدید وابسته به چین به مجموعه جدیدی از کمپینهای جاسوسی سایبری که سازمانهای دولتی و مجری قانون در سراسر جنوب شرقی آسیا را در طول سال ۲۰۲۵ هدف قرار دادهاند، نسبت داده شدهاند. بخش تحقیقات چک پوینت این خوشه فعالیت که پیش از این مستندسازی نشده بود را تحت نام آمارانث-دراگون ردیابی میکند که گفته میشود پیوندهایی با اکوسیستم APT 41 دارد. کشورهای هدف شامل کامبوج میشوند،
 105
گروه تهدید حمایتشده توسط دولت روسیه به نام APT28 (معروف به UAC-0001) به حملاتی نسبت داده شده که از یک آسیبپذیری امنیتی تازه افشا شده در مایکروسافت آفیس به عنوان بخشی از کمپینی با نام رمز Operation Neusploit سوءاستفاده میکند. Zscaler ThreatLabz اعلام کرد که این گروه هکری را در تاریخ 29 ژانویه 2026 مشاهده کرده که این نقص را در حملات هدفمند علیه کاربران در اوکراین، اسلواکی و رومانی تسلیح کردهاند
یک عامل تهدید وابسته به چین به نام Lotus Blossom با اطمینان متوسط به نقض امنیتی اخیراً کشف شده در زیرساخت میزبانی Notepad++ نسبت داده شده است. این حمله به گروه هکری حمایت شده توسط دولت امکان داد تا یک بکدور مستندنشده با نام رمز Chrysalis را به کاربران ویرایشگر متنباز تحویل دهد.