تمام نوشتههای "حملات سایبری"
نگهدارنده Notepad++ فاش کرد که مهاجمان حمایتشده توسط دولتها، مکانیزم بهروزرسانی این ابزار را هک کرده و ترافیک بهروزرسانی را به سرورهای مخرب هدایت کردند. این حمله شامل نفوذ در سطح زیرساخت بود که به مهاجمان اجازه داد ترافیک بهروزرسانی مقصد notepad-plus-plus.org را رهگیری و تغییر مسیر دهند.
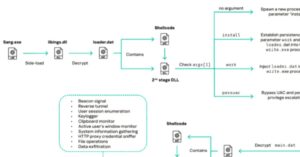
زیرساخت بهروزرسانی آنتیویروس eScan، یک راهکار امنیتی توسعهیافته توسط شرکت امنیت سایبری هندی MicroWorld Technologies، توسط مهاجمان ناشناس به خطر افتاده و یک دانلودر پایدار را به سیستمهای سازمانی و مصرفکننده تحویل داده است. بهروزرسانیهای مخرب از طریق زیرساخت قانونی بهروزرسانی eScan توزیع شدند که منجر به استقرار بدافزار چندمرحلهای در سیستمهای سازمانی گردید.
محققان امنیت سایبری جزئیات یک حمله زنجیره تامین را که هدف آن رجیستری Open VSX بود افشا کردهاند که در آن مهاجمان ناشناس منابع یک توسعهدهنده قانونی را به خطر انداخته و بهروزرسانیهای مخرب را برای کاربران نهایی منتشر کردند. در تاریخ ۳۰ ژانویه ۲۰۲۶، چهار افزونه معتبر Open VSX منتشر شده توسط نویسنده oorzc، نسخههای مخربی را در Open VSX منتشر کردند که بدافزار GlassWorm را جاسازی کرده بودند.
CERT لهستان، تیم واکنش اضطراری رایانهای لهستان، فاش کرد که حملات سایبری هماهنگ شده بیش از 30 مزرعه بادی و فتوولتائیک، یک شرکت خصوصی از بخش تولید، و یک نیروگاه بزرگ ترکیبی حرارت و برق (CHP) که حرارت را به نزدیک به نیم میلیون مشتری در کشور تامین میکند، را هدف قرار داد. این حادثه در تاریخ 29 دسامبر 2025 رخ داد. این آژانس این حملات را به
محققان امنیت سایبری کمپین جدیدی را کشف کردهاند که به گروه تهدید UAT-8099 وابسته به چین نسبت داده میشود و بین اواخر سال 2025 و اوایل 2026 رخ داده است. این فعالیت که توسط سیسکو تالوس کشف شده، سرورهای آسیبپذیر Internet Information Services (IIS) واقع در سراسر آسیا را هدف قرار داده، اما با تمرکز ویژه بر اهداف در تایلند و ویتنام. مقیاس این کمپین در حال حاضر
 146
باتنت Aisuru/Kimwolf در دسامبر 2025 یک حمله گسترده انکار سرویس توزیعشده (DDoS) را راهاندازی کرد که به اوج 31.4 ترابیت بر ثانیه و 200 میلیون درخواست در ثانیه رسید.
 143
حمله سایبری "هماهنگ شده" که چندین سایت در سراسر شبکه برق لهستان را هدف قرار داد، با اطمینان متوسط به گروه هکری تحت حمایت دولت روسیه به نام ELECTRUM نسبت داده شده است. شرکت امنیت سایبری فناوری عملیاتی (OT) دراگوس، در گزارش اطلاعاتی جدیدی که روز سهشنبه منتشر شد، فعالیت اواخر دسامبر ۲۰۲۵ را به عنوان اولین حمله سایبری بزرگ هدفگیری انرژی توزیع شده توصیف کرد
حمله هماهنگ شده به شبکه برق لهستان در اواخر دسامبر، چندین سایت منابع انرژی توزیع شده (DER) در سراسر کشور از جمله تاسیسات گرمایش و برق ترکیبی (CHP) و سیستمهای توزیع بادی و خورشیدی را هدف قرار داد.
عوامل تهدید مرتبط با چین با استفاده از نسخه بهروزشده بکدور COOLCLIENT در حملات جاسوسی سایبری سال ۲۰۲۵ برای سرقت جامع اطلاعات از سیستمهای آلوده مشاهده شدهاند. این فعالیت به گروه موستانگ پاندا (معروف به Earth Preta، Fireant، HoneyMyte، Polaris و Twill Typhoon) نسبت داده شده و نفوذها عمدتاً علیه نهادهای دولتی انجام شده است.
محققان امنیت سایبری جزئیات کمپینی جدید را افشا کردهاند که کپچاهای جعلی به سبک ClickFix را با اسکریپت امضا شده Microsoft Application Virtualization (App-V) ترکیب میکند تا بدافزار سرقت اطلاعات به نام Amatera را توزیع کند. به جای اجرای مستقیم PowerShell، مهاجم از این اسکریپت برای کنترل نحوه شروع اجرا و اجتناب از مسیرهای اجرایی رایج و قابل تشخیص استفاده میکند.