تمام نوشتههای "حملات سایبری"
گروه اخاذی Silent Ransom به طور فعال دفاتر حقوقی و سازمانهای خدمات حرفهای آمریکا را در حملات مهندسی اجتماعی هدف قرار میدهد که اغلب ظرف چند ساعت پس از اولین تماس منجر به سرقت داده میشود؛ این موضوع در گزارش جدید شرکت امنیت سایبری Mandiant مطرح شده است.
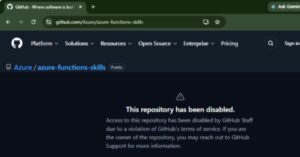
مخازن گیتهاب مایکروسافت آخرین قربانی کمپین حمله زنجیره تأمین خودتکثیرشونده میاسما شدند. این حادثه ۷۳ مخزن مایکروسافت در چهار سازمان گیتهاب از جمله Azure، Azure-Samples، Microsoft و MicrosoftDocs را تحت تأثیر قرار داد و گیتهاب را مجبور کرد دسترسی به این مخازن را غیرفعال کند.
محققان امنیت سایبری یک خوشه تهدید جدید با نام OP-512 کشف کردهاند که سرورهای Microsoft IIS را برای استقرار یک چارچوب وبشل اختصاصی هدف قرار میدهد. شرکت ReliaQuest این فعالیت جاسوسیمحور را با اطمینان متوسط تا بالا به چین نسبت داده است.
گروه جاسوسی چینی با نام UNC5221 با استفاده از درپشتی Brickstorm و بدافزارهای جدید Plenet و AgentPSD به محیطهای Microsoft 365 دسترسی پیدا کرده است.
عامل تهدید موسوم به PCPJack سرورهای ابری مرتبط با آمازون وب سرویس (AWS)، گوگل کلود و مایکروسافت آژور را برای ایجاد یک شبکه مخفی رله ایمیل SMTP به خطر انداخته است.
بیش از ۹۰۰ سیستم سنجش خودکار مخزن (ATG) در سراسر ایالات متحده، که برای نظارت بر مخازن سوخت و مواد شیمیایی در بخشهای مختلف زیرساختهای حیاتی استفاده میشوند، به صورت آنلاین در معرض دید عموم قرار گرفته و در برابر حملات مستمر آسیبپذیر هستند.
یک گروه جرایم سایبری جدید مرتبط با چین موسوم به TA4922 دامنه هدفگیری خود را به سازمانهای اروپایی در بریتانیا، آلمان، ایتالیا و آفریقای جنوبی گسترش داده است. این فعالیتها با «سرعت عملیاتی بالا» و زرادخانه بدافزاری در حال تکامل مداوم شامل خانوادههای شناختهشدهای مانند ValleyRAT و Atlas RAT همراه بوده است.
یک کمپین جدید Magecart از زیرساخت API استرایپ برای میزبانی بدافزار سرقت کارت اعتباری و دادههای استخراجشده از صفحات پرداخت سوءاستفاده میکند.
مهاجمان ناشناس حداقل پنج ماه به صندوق پستی Outlook یک مدیر ارشد در یک بورس اوراق بهادار بزرگ جهانی نفوذ کردند و محتوای صندوق ورودی را در دستههای کوچک و مکرر کپی کرده و از طریق Dropbox و OneDrive منتقل میکردند تا ترافیک با فعالیتهای عادی ابری ترکیب شود. تیم Threat Hunter متعلق به Symantec و Carbon Black این هفته این کمپین را گزارش داد که نشاندهنده جاسوسی است، نه سرقت مالی.
گزارشها حاکی از آن است که نقض دادهها در شرکت مدیریت مزایای دندانپزشکی DentaQuest، اطلاعات حساس ۲.۶ میلیون حساب کاربری را در معرض خطر قرار داده است.