تمام نوشتههای "حملات سایبری"
یک عامل تهدید ناشناس مشاهده شده که از یک عامل مدل زبانی بزرگ (LLM) برای انجام اقدامات پس از نفوذ استفاده میکند؛ این عامل پس از دسترسی اولیه از طریق بهرهبرداری از یک آسیبپذیری تازه افشاشده در شبکه ماریمو، اقدام به استخراج دو اعتبارنامه ابری از نوتبوک ماریمو در دسترس اینترنت کرده است.
محققان امنیت سایبری یک بسته مخرب NuGet کشف کردهاند که با جعل هویت یک کیت توسعه نرمافزار C# برای Sicoob، یکی از بزرگترین سیستمهای مالی تعاونی برزیل، اقدام به سرقت شناسههای مشتری و گواهینامههای PFX میکند.
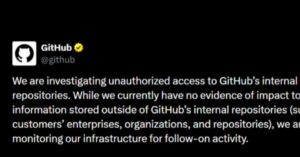
گیتهاب روز سهشنبه اعلام کرد که در حال بررسی دسترسی غیرمجاز به مخازن داخلی خود است، پس از اینکه عامل تهدید معروف به TeamPCP کد منبع و سازمانهای داخلی این پلتفرم را در یک انجمن جرایم سایبری برای فروش گذاشت.
گیتهاب تأیید کرد که پس از نصب یک افزونه مخرب VS Code توسط یکی از کارمندانش، حدود ۳۸۰۰ مخزن داخلی مورد نقض امنیتی قرار گرفتهاند.
گیتهاب در حال بررسی نقض مخازن داخلی خود است، پس از اینکه گروه هکری TeamPCP ادعا کرد به حدود ۴۰۰۰ مخزن حاوی کدهای خصوصی دسترسی پیدا کرده است.
محققان امنیت سایبری یک کمپین جدید حمله به زنجیره تأمین نرمافزار کشف کردهاند که بستههای مختلف npm مرتبط با اکوسیستم @antv را در قالب موج حملات جاری مینی شای-هولود به خطر انداخته است. این حمله بستههای مرتبط با حساب نگهدارنده npm به نام atool، از جمله echarts-for-react، یک پوشش React پرکاربرد برای Apache ECharts با تقریباً ۱.۱ میلیون بارگیری هفتگی را تحت تأثیر قرار میدهد.
زنجیره فروشگاههای بزرگ ۷-الون تأیید کرد که سیستمهایش در یک حمله سایبری که گروه اخاذی ShinyHunters ماه گذشته مسئولیت آن را بر عهده گرفته بود، نقض شده است.
تحلیل جدیدی از بدافزار fast16 مبتنی بر Lua تأیید کرده است که این ابزار یک سلاح سایبری برای دستکاری شبیهسازیهای آزمایش سلاحهای هستهای بوده است. طبق گزارش تیمهای سیمانتک و کربن بلک متعلق به برادکام، این ابزار پیش از استاکسنت برای خراب کردن شبیهسازیهای فشردهسازی اورانیوم که در طراحی سلاح هستهای محوری هستند، طراحی شده بود.
یک آسیبپذیری امنیتی تازه فاششده در NGINX Plus و NGINX Open، تنها چند روز پس از افشای عمومی، بهطور فعال در محیط واقعی مورد بهرهبرداری قرار گرفته است. این آسیبپذیری با شناسه CVE-2026-42945 و امتیاز CVSS 9.2، یک سرریز بافر heap در ماژول ngx_http_rewrite_module است که نسخههای 0.6.27 تا 1.30.0 از NGINX را تحت تأثیر قرار میدهد.
گروه هکری تحت حمایت دولت روسیه موسوم به تورلا، بدافزار پشتیدر اختصاصی خود به نام کازوار را به یک باتنت ماژولار همتا به همتا (P2P) تبدیل کرده که برای مخفیکاری و دسترسی پایدار به سیستمهای آلوده طراحی شده است. بر اساس ارزیابی آژانس امنیت سایبری و زیرساخت آمریکا (CISA)، گروه تورلا با مرکز ۱۶ سرویس امنیت فدرال روسیه (FSB) مرتبط است.