






گروه تهدید EncryptHub از آسیبپذیری امنیتی اخیراً ترمیم شده در مایکروسافت ویندوز به عنوان حمله روز صفر (zero-day) برای توزیع طیف گستردهای از بدافزارها از جمله درهای پشتی (backdoors) و سارقان اطلاعات مانند Rhadamanthys و StealC استفاده کرده است. این آسیبپذیری با شناسه CVE-2025-26633 و امتیاز CVSS برابر ۷.۰، مربوط به کنسول مدیریت مایکروسافت (MMC) است که امکان دور زدن ویژگیهای امنیتی را فراهم میکند و در اوایل این ماه توسط مایکروسافت ترمیم شده است.
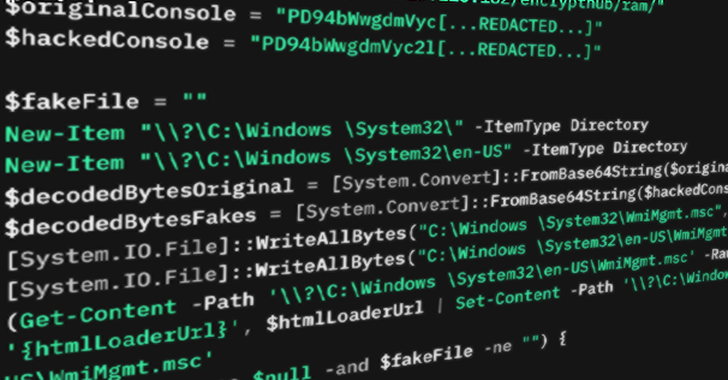
محققان ترند مایکرو این حمله را MSC EvilTwin نامگذاری کرده و فعالیت این گروه که احتمالاً روسی است را تحت نام Water Gamayun (همچنین معروف به LARVA-208) ردیابی میکنند. روش حمله شامل ایجاد دو فایل .msc با نام یکسان است – یکی سالم و دیگری مخرب که در پوشه “en-US” قرار میگیرد تا از طریق سوءاستفاده از ویژگی Multilingual User Interface Path (MUIPath) در MMC، فایل مخرب به جای فایل اصلی اجرا شود. حملات معمولاً با دانلود فایلهای نصب مایکروسافت (MSI) امضای دیجیتال جعلی که خود را نرمافزارهای چینی مشروع مانند DingTalk یا QQTalk معرفی میکنند، آغاز میشود.
کلمات کلیدی : EncryptHub, آسیبپذیری امنیتی, zero-day, بدافزار, Rhadamanthys, StealC

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.