


Hot Posts
 133
آژانس امنیت سایبری و امنیت زیرساختهای آمریکا (CISA) امروز در دسترس عموم قرار دادن Thorium، یک پلتفرم متنباز برای تحلیلگران بدافزار و پزشکی قانونی در بخشهای دولتی، عمومی و خصوصی را اعلام کرد.
آژانس امنیت سایبری و امنیت زیرساختهای آمریکا (CISA) امروز در دسترس عموم قرار دادن Thorium، یک پلتفرم متنباز برای تحلیلگران بدافزار و پزشکی قانونی در بخشهای دولتی، عمومی و خصوصی را اعلام کرد.
 133
گوگل اعلام کرد که در طول سال ۲۰۲۵، بیش از ۲۵۵,۰۰۰ اپلیکیشن اندرویدی را از دسترسی غیرمجاز به دادههای حساس کاربران بازداشته و بیش از ۱.۷۵ میلیون اپلیکیشن را به دلیل نقض سیاستها از انتشار در گوگل پلی رد کرده است.
گوگل اعلام کرد که در طول سال ۲۰۲۵، بیش از ۲۵۵,۰۰۰ اپلیکیشن اندرویدی را از دسترسی غیرمجاز به دادههای حساس کاربران بازداشته و بیش از ۱.۷۵ میلیون اپلیکیشن را به دلیل نقض سیاستها از انتشار در گوگل پلی رد کرده است.
 133
جاسوسافزار Predator متعلق به شرکت Intellexa قادر است شاخصهای ضبط در iOS را پنهان کرده و همزمان تصویر دوربین و صدای میکروفون را بهصورت مخفیانه برای اپراتورهای خود پخش کند.
جاسوسافزار Predator متعلق به شرکت Intellexa قادر است شاخصهای ضبط در iOS را پنهان کرده و همزمان تصویر دوربین و صدای میکروفون را بهصورت مخفیانه برای اپراتورهای خود پخش کند.
 133
صرافی ارز دیجیتال Phemex روز پنجشنبه دچار نقض امنیتی گستردهای شد که در آن مهاجمان بیش از ۸۵ میلیون دلار ارز دیجیتال را سرقت کردند.
صرافی ارز دیجیتال Phemex روز پنجشنبه دچار نقض امنیتی گستردهای شد که در آن مهاجمان بیش از ۸۵ میلیون دلار ارز دیجیتال را سرقت کردند.
 132
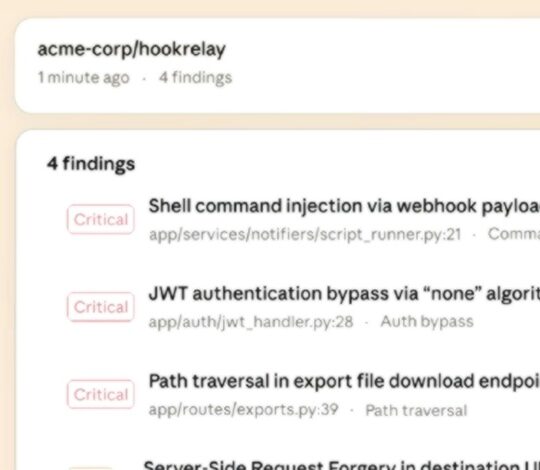
شرکت هوش مصنوعی آنتروپیک یک ویژگی امنیتی جدید برای Claude Code معرفی کرده که میتواند کدبیس نرمافزار کاربران را برای یافتن آسیبپذیریها اسکن کرده و وصلههای امنیتی پیشنهاد دهد. این قابلیت با نام Claude Code Security در حال حاضر به صورت محدود برای مشتریان سازمانی و تیمی در دسترس است.
شرکت هوش مصنوعی آنتروپیک یک ویژگی امنیتی جدید برای Claude Code معرفی کرده که میتواند کدبیس نرمافزار کاربران را برای یافتن آسیبپذیریها اسکن کرده و وصلههای امنیتی پیشنهاد دهد. این قابلیت با نام Claude Code Security در حال حاضر به صورت محدود برای مشتریان سازمانی و تیمی در دسترس است.
 132
محققان امنیت سایبری کد آسیبپذیر در بستههای قدیمی پایتون کشف کردهاند که میتواند راه را برای سازش زنجیره تأمین در فهرست بستههای پایتون (PyPI) از طریق حمله تصاحب دامنه هموار کند.
محققان امنیت سایبری کد آسیبپذیر در بستههای قدیمی پایتون کشف کردهاند که میتواند راه را برای سازش زنجیره تأمین در فهرست بستههای پایتون (PyPI) از طریق حمله تصاحب دامنه هموار کند.
 132
سه آسیبپذیری امنیتی در مشخصات پروتکل یکپارچگی و رمزنگاری داده (IDE) رابط اکسپرس اجزای جانبی (PCIe) افشا شده است که میتواند مهاجم محلی را در معرض خطرات جدی قرار دهد. این نقصها بر اساس اعلامیه تغییر مهندسی (ECN) پروتکل IDE، مشخصات پایه PCIe نسخه 5.0 و نسخههای بعدی را تحت تأثیر قرار میدهد.
سه آسیبپذیری امنیتی در مشخصات پروتکل یکپارچگی و رمزنگاری داده (IDE) رابط اکسپرس اجزای جانبی (PCIe) افشا شده است که میتواند مهاجم محلی را در معرض خطرات جدی قرار دهد. این نقصها بر اساس اعلامیه تغییر مهندسی (ECN) پروتکل IDE، مشخصات پایه PCIe نسخه 5.0 و نسخههای بعدی را تحت تأثیر قرار میدهد.
 132
چندین آسیبپذیری امنیتی چندین ساله در بسته needrestart که به صورت پیشفرض در اوبونتو سرور (از نسخه 21.04) نصب میشود، افشا شده است که میتواند به مهاجم محلی اجازه دهد بدون نیاز به تعامل کاربر، دسترسی root به دست آورد.
چندین آسیبپذیری امنیتی چندین ساله در بسته needrestart که به صورت پیشفرض در اوبونتو سرور (از نسخه 21.04) نصب میشود، افشا شده است که میتواند به مهاجم محلی اجازه دهد بدون نیاز به تعامل کاربر، دسترسی root به دست آورد.
 132
سازمان CISA دو آسیبپذیری در وبمیل Roundcube را به عنوان موارد فعالانه مورد بهرهبرداری در حملات شناسایی کرده و به آژانسهای فدرال آمریکا دستور داده است تا ظرف سه هفته آنها را وصله کنند.
سازمان CISA دو آسیبپذیری در وبمیل Roundcube را به عنوان موارد فعالانه مورد بهرهبرداری در حملات شناسایی کرده و به آژانسهای فدرال آمریکا دستور داده است تا ظرف سه هفته آنها را وصله کنند.
 132
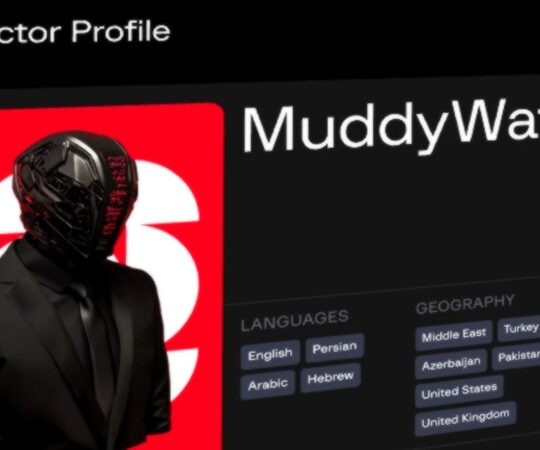
گروه هکری ایرانی موسوم به MuddyWater (با نامهای مستعار Earth Vetala، Mango Sandstorm و MUDDYCOAST) در قالب یک کمپین جدید با نام عملیات Olalampo، سازمانها و افراد متعددی را عمدتاً در منطقه خاورمیانه و شمال آفریقا هدف قرار داده است. این فعالیت که برای اولین بار در ۲۶ ژانویه ۲۰۲۶ مشاهده شد، منجر به استقرار خانوادههای جدیدی از بدافزارها شده است.
گروه هکری ایرانی موسوم به MuddyWater (با نامهای مستعار Earth Vetala، Mango Sandstorm و MUDDYCOAST) در قالب یک کمپین جدید با نام عملیات Olalampo، سازمانها و افراد متعددی را عمدتاً در منطقه خاورمیانه و شمال آفریقا هدف قرار داده است. این فعالیت که برای اولین بار در ۲۶ ژانویه ۲۰۲۶ مشاهده شد، منجر به استقرار خانوادههای جدیدی از بدافزارها شده است.
