


Hot Posts
 137
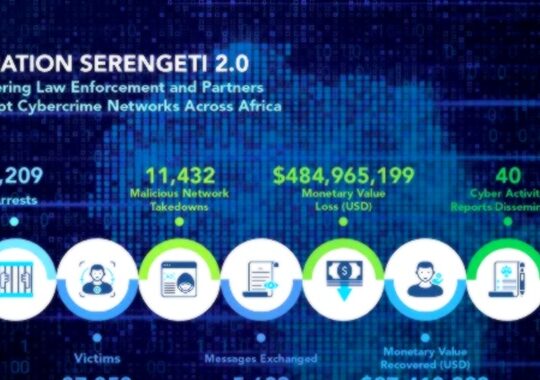
اینترپل اعلام کرد که مقامات ۱۸ کشور آفریقایی ۱,۲۰۹ مجرم سایبری را که ۸۸,۰۰۰ قربانی را هدف قرار داده بودند، دستگیر کردند. این عملیات ۹۷.۴ میلیون دلار بازیافت و ۱۱,۴۳۲ زیرساخت مخرب را منهدم کرد.
اینترپل اعلام کرد که مقامات ۱۸ کشور آفریقایی ۱,۲۰۹ مجرم سایبری را که ۸۸,۰۰۰ قربانی را هدف قرار داده بودند، دستگیر کردند. این عملیات ۹۷.۴ میلیون دلار بازیافت و ۱۱,۴۳۲ زیرساخت مخرب را منهدم کرد.
 137
محققان امنیت سایبری دو آسیبپذیری امنیتی جدید در پلتفرم اتوماسیون گردش کار n8n را افشا کردهاند که یکی از آنها یک آسیبپذیری حیاتی است که میتواند منجر به اجرای کد از راه دور شود. این نقاط ضعف که توسط تیم تحقیقات امنیتی JFrog کشف شدهاند عبارتند از: CVE-2026-1470 (امتیاز CVSS: 9.9) - یک آسیبپذیری تزریق eval که میتواند به کاربر احراز هویت شده اجازه دهد محدودیتهای Expression را دور بزند
محققان امنیت سایبری دو آسیبپذیری امنیتی جدید در پلتفرم اتوماسیون گردش کار n8n را افشا کردهاند که یکی از آنها یک آسیبپذیری حیاتی است که میتواند منجر به اجرای کد از راه دور شود. این نقاط ضعف که توسط تیم تحقیقات امنیتی JFrog کشف شدهاند عبارتند از: CVE-2026-1470 (امتیاز CVSS: 9.9) - یک آسیبپذیری تزریق eval که میتواند به کاربر احراز هویت شده اجازه دهد محدودیتهای Expression را دور بزند
 137
مایکروسافت یک مشکل شناخته شده را برطرف کرده است که باعث ایجاد چشمکهای سفید درخشان هنگام راهاندازی File Explorer در حالت تاریک در سیستمهای ویندوز 11 پس از نصب بهروزرسانی اختیاری KB5070311 میشد.
مایکروسافت یک مشکل شناخته شده را برطرف کرده است که باعث ایجاد چشمکهای سفید درخشان هنگام راهاندازی File Explorer در حالت تاریک در سیستمهای ویندوز 11 پس از نصب بهروزرسانی اختیاری KB5070311 میشد.
 136
پلتفرم مدیریت هتل Otelier پس از نفوذ مهاجمان به فضای ذخیرهسازی ابری Amazon S3 و سرقت اطلاعات شخصی و رزروهای میلیونها مهمان برندهای معروف هتل مانند Marriott، Hilton و Hyatt دچار نقض امنیت داده شد.
پلتفرم مدیریت هتل Otelier پس از نفوذ مهاجمان به فضای ذخیرهسازی ابری Amazon S3 و سرقت اطلاعات شخصی و رزروهای میلیونها مهمان برندهای معروف هتل مانند Marriott، Hilton و Hyatt دچار نقض امنیت داده شد.
 136
حمله جدیدی به نام 'EchoLeak' اولین آسیبپذیری شناخته شده هوش مصنوعی بدون کلیک است که به مهاجمان امکان میدهد دادههای حساس را از Microsoft 365 Copilot از محیط کاربر بدون تعامل استخراج کنند.
حمله جدیدی به نام 'EchoLeak' اولین آسیبپذیری شناخته شده هوش مصنوعی بدون کلیک است که به مهاجمان امکان میدهد دادههای حساس را از Microsoft 365 Copilot از محیط کاربر بدون تعامل استخراج کنند.
 136
React2Shell همچنان شاهد بهرهبرداری گسترده است، به طوری که مهاجمان سایبری از آسیبپذیری امنیتی با شدت حداکثری در React Server Components (RSC) برای انتشار استخراجکنندههای ارز دیجیتال و مجموعهای از خانوادههای بدافزار مستندنشده قبلی استفاده میکنند. این موارد شامل یک بکدور لینوکس به نام PeerBlight، یک تونل پروکسی معکوس به نام CowTunnel و یک بدافزار مبتنی بر Go میشود.
React2Shell همچنان شاهد بهرهبرداری گسترده است، به طوری که مهاجمان سایبری از آسیبپذیری امنیتی با شدت حداکثری در React Server Components (RSC) برای انتشار استخراجکنندههای ارز دیجیتال و مجموعهای از خانوادههای بدافزار مستندنشده قبلی استفاده میکنند. این موارد شامل یک بکدور لینوکس به نام PeerBlight، یک تونل پروکسی معکوس به نام CowTunnel و یک بدافزار مبتنی بر Go میشود.
 136
جزئیات آسیبپذیری بحرانی امنیتی در بسته npm محبوب "@react-native-community/cli" منتشر شده که اکنون رفع شده و میتوانست تحت شرایط خاصی برای اجرای دستورات مخرب سیستم عامل سوءاستفاده شود.
جزئیات آسیبپذیری بحرانی امنیتی در بسته npm محبوب "@react-native-community/cli" منتشر شده که اکنون رفع شده و میتوانست تحت شرایط خاصی برای اجرای دستورات مخرب سیستم عامل سوءاستفاده شود.
 136
دفتر کنترل داراییهای خارجی وزارت خزانهداری آمریکا تحریمهایی علیه یک شرکت امنیت سایبری چینی و یک عامل سایبری مستقر در شانگهای به دلیل ارتباط ادعایی آنها با گروه سالت تایفون و نفوذ اخیر به آژانس فدرال اعمال کرده است.
دفتر کنترل داراییهای خارجی وزارت خزانهداری آمریکا تحریمهایی علیه یک شرکت امنیت سایبری چینی و یک عامل سایبری مستقر در شانگهای به دلیل ارتباط ادعایی آنها با گروه سالت تایفون و نفوذ اخیر به آژانس فدرال اعمال کرده است.
 136
محققان امنیت سایبری بدافزار تروجان دسترسی از راه دور و سارق اطلاعات جدیدی را که توسط بازیگران حمایتشده دولت ایران برای شناسایی نقاط پایانی آسیبپذیر و اجرای دستورات مخرب استفاده میشود، شناسایی کردهاند.
محققان امنیت سایبری بدافزار تروجان دسترسی از راه دور و سارق اطلاعات جدیدی را که توسط بازیگران حمایتشده دولت ایران برای شناسایی نقاط پایانی آسیبپذیر و اجرای دستورات مخرب استفاده میشود، شناسایی کردهاند.
 136
سازمان ناظر امنیت اینترنت Shadowserver بیش از ۲۵,۰۰۰ دستگاه Fortinet را که با قابلیت FortiCloud SSO فعال در معرض اینترنت قرار دارند، در میان حملات جاری که آسیبپذیری بحرانی دور زدن احراز هویت را هدف قرار میدهند، کشف کرده است.
سازمان ناظر امنیت اینترنت Shadowserver بیش از ۲۵,۰۰۰ دستگاه Fortinet را که با قابلیت FortiCloud SSO فعال در معرض اینترنت قرار دارند، در میان حملات جاری که آسیبپذیری بحرانی دور زدن احراز هویت را هدف قرار میدهند، کشف کرده است.
