تمام نوشتههای برچسبخورده با "آسیبپذیری ویندوز"
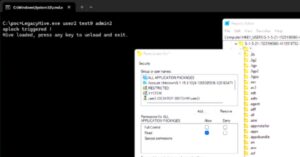
محقق امنیتی با نام مستعار Chaotic Eclipse یک اکسپلویت اثبات مفهوم (PoC) جدید به نام LegacyHive منتشر کرده است. این اکسپلویت به عنوان یک آسیبپذیری ارتقاء سطح دسترسی در سرویس پروفایل کاربری ویندوز توصیف شده که به بارگذاری دلخواه هایو مربوط میشود. سرویس پروفایل کاربری ویندوز که با نام ProfSvc نیز شناخته میشود، یک مؤلفه اصلی سیستم است که حسابهای کاربری و محیطهای آنها را مدیریت میکند.
یک محقق امنیت سایبری، اکسپلویتهای اثبات مفهوم (PoC) برای دو آسیبپذیری وصلهنشده ویندوز مایکروسافت با نامهای YellowKey و GreenPlasma منتشر کرده است که شامل دور زدن BitLocker و یک نقص ارتقاء سطح دسترسی میشوند.
عوامل تهدید در حال سوءاستفاده از سه آسیبپذیری امنیتی اخیراً فاششده ویندوز در حملاتی هستند که هدف آنها به دست آوردن دسترسی SYSTEM یا مجوزهای مدیریتی بالاتر است.
مایکروسافت سال ۲۰۲۵ را با انتشار وصله برای ۵۶ آسیبپذیری امنیتی در محصولات مختلف پلتفرم ویندوز به پایان رساند که شامل یک آسیبپذیری است که بهطور فعال در دنیای واقعی مورد بهرهبرداری قرار گرفته است. از میان ۵۶ آسیبپذیری، سه مورد بحرانی و ۵۳ مورد با شدت مهم رتبهبندی شدهاند. دو نقص دیگر نیز در زمان انتشار بهعنوان عمومی شناختهشده فهرست شدهاند. این موارد شامل ۲۹ ارتقای سطح دسترسی، ۱۸ اجرای کد از راه دور

 101
مایکروسافت بهطور خاموش یک آسیبپذیری با شدت بالای LNK ویندوز را که توسط گروههای هکری متعدد حمایتشده توسط دولتها و جرایم سایبری در حملات zero-day مورد سوءاستفاده قرار گرفته، "کاهش" داده است.
یک عامل تهدید وابسته به چین به نام UNC6384 با مجموعهای از حملات جدید مرتبط شده که از آسیبپذیری بدون وصله میانبر ویندوز برای هدف قرار دادن نهادهای دیپلماتیک و دولتی اروپایی بین سپتامبر و اکتبر ۲۰۲۵ سوءاستفاده میکند.
محققان امنیت سایبری پرده از بهرهبرداری مهاجمان از یک نقص امنیتی رفعشده در مایکروسافت ویندوز برای استقرار بدافزار PipeMagic در حملات باجافزار RansomExx برداشتهاند
تکنیک حمله جدیدی کشف شده که میتواند هزاران کنترلر دامنه عمومی در سراسر جهان را برای ایجاد باتنت مخرب و انجام حملات قدرتمند انکار سرویس توزیعشده مورد سوءاستفاده قرار دهد
تهدیدکنندهای که به نام عقاب کور شناخته میشود با اطمینان بالا به استفاده از سرویس هاستینگ ضدگلوله روسی Proton66 نسبت داده شده است.
 167
محققان امنیت سایبری بدافزاری مبتنی بر Go به نام XDigo را کشف کردهاند که در حملات علیه نهادهای دولتی اروپای شرقی در مارس ۲۰۲۵ استفاده شده است.