



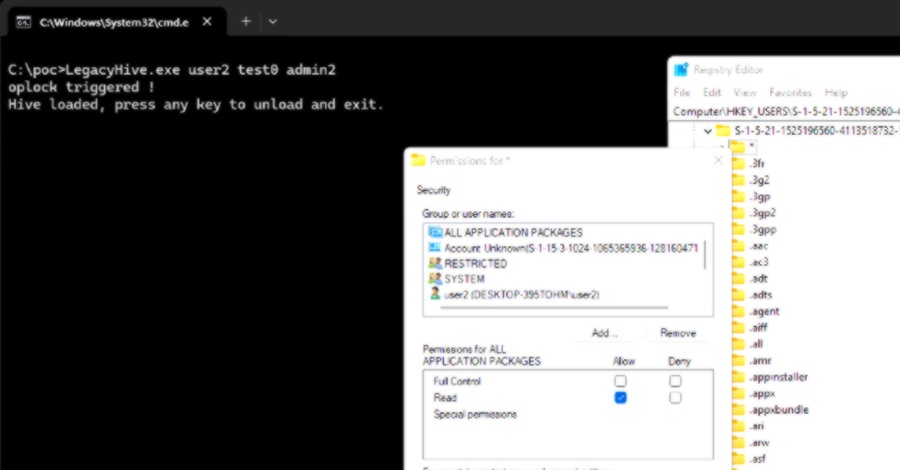
در همین حال، مایکروسافت در آخرین بهروزرسانی امنیتی خود وصلههایی برای رکورد ۶۲۲ آسیبپذیری منتشر کرد که شامل دو نقص ارتقاء سطح دسترسی در SharePoint Server (CVE-2026-56164، امتیاز CVSS: 5.3) و سرویسهای فدراسیون اکتیو دایرکتوری (Active Directory Federation Services) (CVE-2026-56155، امتیاز CVSS: 7.8) میشود که هر دو در حال بهرهبرداری فعال گزارش شدهاند. آژانس امنیت سایبری و زیرساخت آمریکا (CISA) هر دو آسیبپذیری را به فهرست آسیبپذیریهای شناختهشده مورد بهرهبرداری (KEV) افزوده و از نهادهای فدرال خواسته تا به ترتیب تا ۱۷ و ۲۸ جولای ۲۰۲۶ وصلهها را اعمال کنند. همچنین یک آسیبپذیری بحرانی دور زدن احراز هویت (authentication bypass) در SharePoint Server با شناسه CVE-2026-55040 و امتیاز CVSS 9.1 شناسایی شده که میتواند توسط مهاجمان از راه دور و بدون نیاز به اعتبارنامه معتبر مورد سوءاستفاده قرار گیرد.
کلمات کلیدی : آسیبپذیری ویندوز, اکسپلویت LegacyHive, ارتقاء سطح دسترسی, وصله امنیتی مایکروسافت, آسیبپذیری SharePoint Server, CISA KEV

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.