در حال بارگذاری

تمام نوشتههای برچسبخورده با "امنیت سایبری هند"
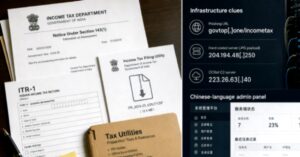
یک خوشه فعالیت تهدیدی مرتبط با چین مشاهده شده که مالیاتدهندگان هندی، متخصصان مالیاتی و تیمهای مالی شرکتها را هدف قرار داده تا یک تروجان دسترسی از راه دور برای سرقت اطلاعات حساس مستقر کند. این کمپین چندمرحلهای با نام عملیات DragonReturn توسط Seqrite Labs شناسایی شده و شامل ارسال ایمیلهای فیشینگ هدفمند با جعل هویت اداره مالیات بر درآمد هند است.