



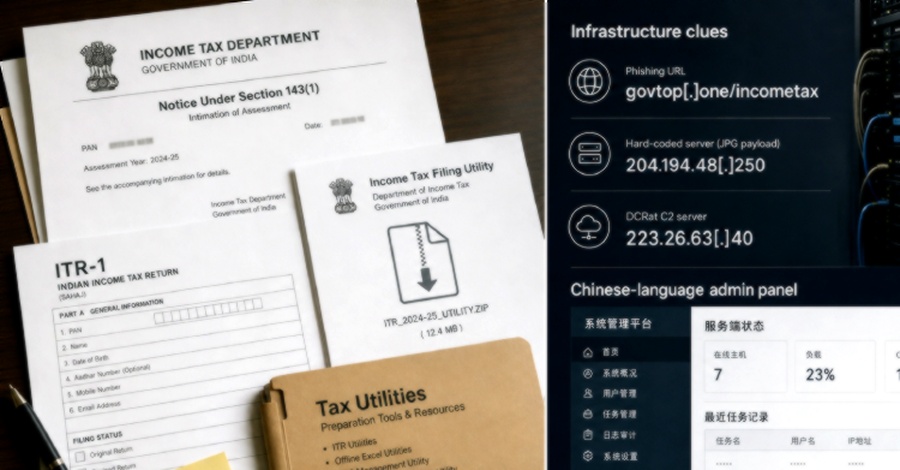
زنجیره حمله با ارسال پیوستهای PDF حاوی لینک مخرب آغاز میشود که کاربران را به دانلود یک فایل ZIP ترغیب میکند؛ این فایل در ظاهر یک ابزار رسمی اظهارنامه مالیاتی است، اما در واقع یک کتابخانه DLL مخرب را بارگذاری جانبی (sideload) میکند. بدافزار پس از استقرار، با ایجاد یک سرویس ویندوزی به نام MixedSvc پایداری (persistence) خود را تضمین کرده، اسکن AMSI ویندوز را غیرفعال میسازد و اقدام به سرقت اطلاعات، گرفتن تصویر از صفحهنمایش و ارسال دادهها به سرور راه دور میکند. Seqrite همچنین همپوشانیهای زیرساختی و تاکتیکی با گروه جرایم سایبری چینی Silver Fox را شناسایی کرده که پیشتر با کمپینهای فیشینگ مالیاتی توزیعکننده ValleyRAT مرتبط بوده است.
کلمات کلیدی : حمله سایبری چین به مالیاتدهندگان هند, فیشینگ مالیاتی هدفمند, تروجان DCRat, Operation DragonReturn, بدافزار Silver Fox ValleyRAT, امنیت سایبری هند

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.